## 00000-clean-app-01-0820.atende.net
### Acessando o vCenter
>__OBS.__ Acesse um dos endereços abaixo através do navegador, de acordo com o data center ao qual o cliente está sendo configurado.
```console
https://pr01-ger-vcsa01.atendenet.local/
https://sp01-ger-vcsa01.atendenet.local/
```
__Atenção__: Conferir a versão do Hardware.
- Virtual machine version: 19
Após concluir o clone do servidor, deve-se ajustar as configurações do servidor do cliente.
- vCPU
- Memory
- Hard Disk 2
- Network Adapter
>__Obs:__ O disco deve ser ampliado somente se o cliente possuir o sistema IPMSaude S1.
### Configurando o Servidor
__1) Ligue a máquina virtual do cliente, acesse o console VMWare do servidor, clicando em `LAUNCH WEB CONSOLE` e informando as credenciais de acesso.__
>__OBS.__ Através do console web é possível realizar o login com o usuário root e a senha 123456
```console
# vim /etc/netplan/00-installer-config.yaml
# :% s/192.168.21.20/192.168.28.132
# :% s/192.168.21.17/192.168.28.129
---
network:
ethernets:
ens192:
addresses:
- 192.168.28.132/28
nameservers:
addresses:
- 192.168.28.129
search:
- atende.net
routes:
- to: default
via: 192.168.28.129
version: 2
---
# netplan apply
```
__2) Conecte via SSH com o endereço IP da interface INT_RT do Firewall e a respectiva porta NAT para acesso ao servidor. (APP-01 - 9024)__
>__OBS.__ O login via SSH é permitido somente através do usuário ipm, com a senha Ipm@1234567.
Caso necessite de um nível elevado de acesso no sistema operacional, basta alterar para o usuário root com a senha 123456
__3) Ajuste o nome, os domínios de acesso e o endereço IP do Servidor__
>__OBS.__ Deve-se substituir: O endereço IP do servidor APP, o nome do servidor, o domínio padrão e o domínio gov.br do cliente, conforme informações do chamado
```console
# vim /etc/hosts
# :% s/192.168.21.20/192.168.28.132
# :% s/00000-clean-app-01-0820/08573-demonstracao-app-01-0820
# :% s/cliente.atende.net/demonstracao.atende.net
# :% s/cliente.sc.gov.br/demonstracao.sc.gov.br
---
192.168.28.132 08573-demonstracao-app-01-0820 08573-demonstracao-app-01-0820.atende.net
192.168.28.132 demonstracao.atende.net
192.168.28.132 ws-demonstracao.atende.net
192.168.28.132 origens-demonstracao.atende.net
192.168.28.132 www.demonstracao.atende.net
192.168.28.132 demonstracao.sc.gov.br
192.168.28.132 www.demonstracao.sc.gov.br
---
# vim /etc/hostname
# :% s/00000-clean-app-01-0820/08573-demonstracao-app-01-0820
---
08573-demonstracao-app-01-0820.atende.net
---
```
__4) Confira a versão do VMWare-Tools__
```console
# vmtoolsd --version
---
VMware Tools daemon, version 12.3.5.46049 (build-22544099)
---
```
__5) Reinicie o servidor para aplicar as configurações__
``` console
# reboot
```
### Configurando o serviço do Apache:
>__Obs:__ Todas as configurações do serviço do apache são realizadas através de variáveis de ambiente em um único arquivo denominado __envvars__, algumas variáveis devem ser ajustadas conforme os recursos disponíveis, desta forma utilize a planilha `Manutenção Servidores - 15072025` para obter o cálculo correto para estas configurações.
__6) Acesse novamente o servidor via SSH e edite o arquivo envvars__
```console
# vim /etc/apache2/envvars
# :% s/cliente.atende.net/demonstracao.atende.net
# :% s/cliente.sc.gov.br/demonstracao.sc.gov.br
# :% s/00000-clean-app-01-0820/08573-demonstracao-app-01-0820
# :% s/192.168.21.16/192.168.28.128
---
DEFAULT_FQDN=demonstracao.atende.net
SSL_CRT_FILE=star_atende_net/STAR_atende_net.crt
SSL_KEY_FILE=star_atende_net/chaveprivadanova.key
SSL_CA_FILE=star_atende_net/STAR_atende_net.ca-bundle
GOV_BR_FQDN=demonstracao.sc.gov.br
SSL_GOV_BR_CRT_FILE=www_cliente_sc_gov_br/www_cliente_sc_gov_br.crt
SSL_GOV_BR_KEY_FILE=www_cliente_sc_gov_br/chaveprivadanova.key
SSL_GOV_BR_CA_FILE=www_cliente_sc_gov_br/www_cliente_sc_gov_br.ca-bundle
APACHE_HOSTNAME=08573-demonstracao-app-01-0820.atende.net
APACHE_SUBNET="192.168.28.128/28"
APACHE_ALLOWED_IPS="127.0.0.1 ; 189.42.20.144/28 ; 179.184.24.0/28 ; 177.11.20.0/22 ; 187.4.207.192/29 ; 179.184.24.80/28 ; 192.168.28.128/28"
APACHE_TRUSTED_IPS="127.0.0.1 189.42.20.144/28 179.184.24.0/28 177.11.20.0/22 187.4.207.192/29 179.184.24.80/28 192.168.28.128/28"
APACHE_MPM_E_ServerLimit=3
APACHE_MPM_E_StartServers=2
APACHE_MPM_E_MaxRequestWorkers=186
APACHE_MPM_E_MinSpareThreads=38
APACHE_MPM_E_MaxSpareThreads=93
APACHE_MPM_E_ThreadsPerChild=62
APACHE_MPM_E_AsyncRequestWorkerFactor=1
APACHE_MPM_E_ThreadLimit=124
APACHE_MPM_P_StartServers=16
APACHE_MPM_P_MinSpareServers=16
APACHE_MPM_P_MaxSpareServers=40
APACHE_MPM_P_MaxRequestWorkers=184
APACHE_MPM_P_MaxConnectionsPerChild=0
APACHE_MaxKeepAliveRequests=72
APACHE_KeepAliveTimeout=1
APACHE_QS_SrvMaxConnPerIP="56 72"
APACHE_QS_ClientEventBlockCount="72 56"
---
```
### Configurando o serviço do PHP 8.2
>__Obs:__ Deve-se ajustar as configurações de acordo com a planilha `Manutenção Servidores - 15072025`
__7) Edite o arquivo www.conf__
```console
# vim /etc/php/8.2/fpm/pool.d/www.conf
---
pm.max_children = 40
pm.start_servers = 12
pm.min_spare_servers = 12
pm.max_spare_servers = 32
---
```
### Configurando os domínios virtuais do Apache.
>__Obs:__ Neste ponto, devemos ter muita atenção, pois o servidor está preparado para funcionar com as mais diversas possibilidades de domínios virtuais para acesso aos sistema IPM, desta forma, fique atento as informações do chamado. [`mais informações`](../../../../../Padroes/src/branch/master/docs/dns-default.md)
>__Por padrão o servidor vem configurado para operar com os domínios virtuais abaixo:__
>- cliente.atende.net: Domínio principal para acesso ao sistema Atende.Net
>- ws-cliente.atende.net: Dedicado para utilização de WebServices
>- origens-cliente.atende.net: Dedicado para utilização por microserviços Java/Servlets
>- cliente.sc.gov.br: Sempre que receber uma requisição do domínio Gov.Br, ele será direcionado ao domínio principal
>__Atenção:__ Caso esteja configurando um ambiente compartilhado, deve-se configurar o domínio mantendo os arquivos originais _cliente.atende.net_ e apenas copia-los ao invés de movê-los para o _nomedocliente.atende.net_.
__8) Realize o ajuste nos arquivos abaixo__
>__Domínios padrões__
```console
# cd /etc/awstats
# mv awstats.cliente.atende.net.conf awstats.demonstracao.atende.net.conf
# mv awstats.origens-cliente.atende.net.conf awstats.origens-demonstracao.atende.net.conf
# mv awstats.ws-cliente.atende.net.conf awstats.ws-demonstracao.atende.net.conf
# vim awstats.demonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/demonstracao.atende.net-ssl-access.log"
SiteDomain="demonstracao.atende.net"
HostAliases="demonstracao.atende.net"
---
# vim awstats.origens-demonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/origens-demonstracao.atende.net-ssl-access.log"
SiteDomain="origens-demonstracao.atende.net"
HostAliases="origens-demonstracao.atende.net"
---
# vim awstats.ws-demonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/ws-demonstracao.atende.net-ssl-access.log"
SiteDomain="ws-demonstracao.atende.net"
HostAliases="ws-demonstracao.atende.net"
---
```
>Se o cliente possuir um dominio dedicado ao IPMFiscal, IPMSaúde, Gov.Br ou outro domínio, deve-se renomear o arquivo ".disabled" para ".conf" no respectivo arquivo
__8.1) Execute esta etapa, somente se o cliente possuir um domínio dedicado ao IPMFiscal (nfse-demonstracao.atende.net)__
```console
# cd /etc/awstats
# mv awstats.nfse-cliente.atende.net.disabled awstats.nfse-demonstracao.atende.net.conf
# vim awstats.nfse-demonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/nfse-demonstracao.atende.net-ssl-access.log"
SiteDomain="nfse-demonstracao.atende.net"
HostAliases="nfse-demonstracao.atende.net"
---
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/002-nfse-domain.conf
# vim /etc/hosts
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 nfse-demonstracao.atende.net
192.168.28.132 www.nfse-demonstracao.atende.net
---
```
__8.2) Execute esta etapa, somente se o cliente possuir o sistema IPMSaúde S1 ativo (demonstracao.atende.net/saude)__
```console
# cd /etc/apache2/conf-enabled/
# ln -s ../conf-available/saude-alias.conf
```
__8.3) Execute esta etapa, somente se o cliente possuir um domínio dedicado ao IPMSaúde (saude-demonstracao.atende.net)__
>Por padrão, os clientes costumam acessar o sistema IPMSaúde através do domínio principal, apenas informando a pasta onde o sistema está instalado (demonstracao.atende.net/saude) neste caso, __essa etapa não deve ser executada__.
```console
# cd /etc/awstats
# mv awstats.saude-cliente.atende.net.disabled awstats.saude-demonstracao.atende.net.conf
# vim awstats.saude-demonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/saude-demonstracao.atende.net-ssl-access.log"
SiteDomain="saude-demonstracao.atende.net"
HostAliases="saude-demonstracao.atende.net"
---
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/001-saude-domain.conf
# vim /etc/hosts
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 saude-demonstracao.atende.net
192.168.28.132 www.saude-demonstracao.atende.net
---
# cd /etc/apache2/conf-enabled/
# ln -s ../conf-available/saude-redirect.conf
```
__8.4) Execute esta etapa, somente se o cliente utilizar um domínio Gov.Br como acesso principal (demonstracao.sc.gov.br)__
>Por padrão, os clientes costumam redirecionar o domínio Gov.Br para o domínio principal, mas existem situações onde o cliente possui especificado em edital o acesso ao sistema através do login Gov.Br, desta forma o sistema precisa estar acessível através de um domínio Gov.Br, execute essa etapa somente nessa situação, caso contrário, __essa etapa não deve ser executada__.
```console
# cd /etc/awstats
# mv awstats.cliente.sc.gov.br.disabled awstats.demonstracao.sc.gov.br.conf
# vim awstats.demonstracao.sc.gov.br.conf
# :% s/cliente.sc.gov.br/demonstracao.sc.gov.br
---
LogFile="/var/log/apache2/demonstracao.sc.gov.br-ssl-access.log"
SiteDomain="demonstracao.sc.gov.br"
HostAliases="demonstracao.sc.gov.br"
---
# vim /etc/apache2/envvars
# :% s/www_cliente_sc_gov_br/www_demonstracao_sc_gov_br
---
SSL_GOV_BR_CRT_FILE=www_demonstracao_sc_gov_br/www_demonstracao_sc_gov_br.crt
SSL_GOV_BR_KEY_FILE=www_demonstracao_sc_gov_br/chaveprivadanova.key
SSL_GOV_BR_CA_FILE=www_demonstracao_sc_gov_br/www_demonstracao_sc_gov_br.ca-bundle
---
# cd /etc/apache2/sites-enabled/
# rm -rf 000-redirect-gov-br-domain.conf
# ln -s ../sites-available/000-enable-gov-br-domain.conf
```
__8.5) Execute essa etapa, somente se o cliente possuir endereços de acesso ao portal da entidade (camarademonstracao.atende.net)__
>Endereços específicos para acesso ao portal das entidades surgiram principalmente com o SIAFIC, onde todas as entidades do município foram migradas para dentro do banco de dados da prefeitura, como por exemplo câmaras de vereadores, institutos de previdência e etc, desta forma, se o cliente não possuir um endereço de acesso específico para a entidade, __essa etapa não deve ser executada__.
```console
# cd /etc/awstats
# mv awstats.camaracliente.atende.net.disabled awstats.camarademonstracao.atende.net.conf
# vim awstats.camarademonstracao.atende.net.conf
# :% s/cliente.atende.net/demonstracao.atende.net
---
LogFile="/var/log/apache2/camarademonstracao.atende.net-ssl-access.log"
SiteDomain="camarademonstracao.atende.net"
HostAliases="camarademonstracao.atende.net"
---
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/004-camara-domain.conf
# vim /etc/hosts
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 camarademonstracao.atende.net
192.168.28.132 www.camarademonstracao.atende.net
---
```
__8.6) Execute essa etapa, somente se o cliente possuir um apelido para o endereço de acesso principal (demo.atende.net)__
>Casos como estes são raros, mas existem, onde por algum motivo o cliente acaba solicitando que o acesso ao sistema por um endereço alternativo (apelido), caso o cliente não possua um endereço alternativo para acesso, __essa etapa não deve ser executada__.
```console
# cd /etc/awstats
# mv awstats.other.domain.com.disabled awstats.demo.atende.net.conf
# vim awstats.demo.atende.net.conf
# :% s/other.domain.com/demo.atende.net
---
LogFile="/var/log/apache2/demo.atende.net-ssl-access.log"
SiteDomain="demo.atende.net"
HostAliases="demo.atende.net"
---
# cd /etc/apache2/sites-available
# cp 007-other-domain.conf 007-demo-domain.conf
# vim 007-demo-domain.conf
# :% s/other.domain.com/demo.atende.net
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/007-demo-domain.conf
# vim /etc/hosts
# :% s/other.domain.com/demo.atende.net
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 demo.atende.net
192.168.28.132 www.demo.atende.net
---
```
__8.7) Execute essa etapa, somente se o cliente possui o endereço de acesso exclusivo de alguma autarquia (saaedemonstracao.atende.net)__
>Endereços específicos para acesso ao portal das entidades surgiram principalmente com o SIAFIC, onde todas as entidades do município foram migradas para dentro do banco de dados da prefeitura, como por exemplo câmaras de vereadores, institutos de previdência e etc, desta forma, se o cliente não possuir um endereço de acesso específico para a entidade, __essa etapa não deve ser executada__.
```console
# cd /etc/awstats
# mv awstats.autarquia.atende.net.disabled awstats.saaedemonstracao.atende.net.conf
# vim awstats.saaedemonstracao.atende.net.conf
# :% s/autarquia.atende.net/saaedemonstracao.atende.net
---
LogFile="/var/log/apache2/saaedemonstracao.atende.net-ssl-access.log"
SiteDomain="saaedemonstracao.atende.net"
HostAliases="saaedemonstracao.atende.net"
---
# cd /etc/apache2/sites-available
# cp 006-autarquia-domain.conf 006-saaedemonstracao-domain.conf
# vim 006-saaedemonstracao-domain.conf
# :% s/autarquia.atende.net/saaedemonstracao.atende.net
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/006-saaedemonstracao-domain.conf
# vim /etc/hosts
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 saaedemonstracao.atende.net
192.168.28.132 www.saaedemonstracao.atende.net
---
```
__8.8) Execute essa etapa, somente se estiver configurando um ambiente compartilhado com vários endereços de acesso__
>Ambientes compartilhados são utilizados quando temos várias instalaçãoes do Atende.Net, sendo cada uma específica para determinado cliente, onde caqual possui seu endereço de acesso, se o ambeinte não possui vários endereços de acesso, cada um vinculado a uma instalação do Atende.Net com o seu respectivo database, __essa etapa não deve ser executada__.
>__Atenção:__ Essa etapa deve ser repetida, sempre que for realizada uma nova instalação do Atende.Net para um novo cliente
```console
# cd /etc/awstats
# cp awstats.cliente.atende.net.conf awstats.nomedocliente.atende.net.conf
# cp awstats.origens-cliente.atende.net.conf awstats.origens-nomedocliente.atende.net.conf
# cp awstats.ws-cliente.atende.net.conf awstats.ws-nomedocliente.atende.net.conf
# vim awstats.nomedocliente.atende.net.conf
# :% s/cliente.atende.net/nomedocliente.atende.net
---
LogFile="/var/log/apache2/nomedocliente.atende.net-ssl-access.log"
SiteDomain="nomedocliente.atende.net"
HostAliases="nomedocliente.atende.net"
---
# vim awstats.origens-nomedocliente.atende.net.conf
# :% s/cliente.atende.net/nomedocliente.atende.net
---
LogFile="/var/log/apache2/origens-nomedocliente.atende.net-ssl-access.log"
SiteDomain="origens-nomedocliente.atende.net"
HostAliases="origens-nomedocliente.atende.net"
---
# vim awstats.ws-nomedocliente.atende.net.conf
# :% s/cliente.atende.net/nomedocliente.atende.net
---
LogFile="/var/log/apache2/ws-nomedocliente.atende.net-ssl-access.log"
SiteDomain="ws-nomedocliente.atende.net"
HostAliases="ws-nomedocliente.atende.net"
---
# cd /etc/apache2/sites-available
# cp 008-shared-domain.conf 008-nomedocliente-domain.conf
# vim 006-nomedocliente-domain.conf
# :% s/shared.atende.net/nomedocliente.atende.net
# cd /etc/apache2/sites-enabled
# ln -s ../sites-available/008-nomedocliente-domain.conf
# vim /etc/hosts
---
# Descomente as linhas respectivas aos domínios dedicados.
192.168.28.132 nomedocliente.atende.net
192.168.28.132 www.nomedocliente.atende.net
```
### Configurando o monitoramento através do Zabbix.
__9) Confira a versão e configure o serviço do zabbix_agent__
```console
# zabbix_agent2 -V
zabbix_agent2 (Zabbix) 6.0.34
# vim /etc/zabbix/zabbix_agent2.conf
# :% s/192.168.21.17/192.168.28.129
# :% s/00000-clean-app-01-0820/08573-demonstracao-app-01-0820
---
Server=192.168.28.129
ServerActive=192.168.28.129
Hostname=08573-demonstracao-app-01-0820
---
```
### Instalando e configurando o Atende.Net
> __Obs:__ Cada data center possui um servidor de repositório GIT chamado de __DGR__ com os respectivos arquivos relacionados ao Atende.Net, sempre informe o servidor de repositório do respectivo data center ao qual o cliente está sendo configurado
```console
https://pr01-dgr.atende.net/ipm_sistemas_ltda/AtendeNet_Production.git
https://sp01-dgr.atende.net/ipm_sistemas_ltda/AtendeNet_Production.git
```
__10) Renomeie a pasta e realize o clone do repositório GIT__
> __Obs:__ Cada servidor DGR possui um usuário de atualização chamado: __AtendeNet_Atualizacao__ e a sua respectiva senha no formato HASH ao qual está cadastrada no Gerenciador do Data Center __(GTT)__.
>__Atenção:__ Essa etapa deve ser repetida, sempre que for realizada uma nova instalação do Atende.Net para um novo cliente em ambientes compartilhados.
```console
# cd /var/www/html/
# mv cliente.atende.net demonstracao.atende.net
# git clone --branch=master https://XX-dgr.atende.net/ipm_sistemas_ltda/AtendeNet_Production.git /var/www/html/demonstracao.atende.net/
```
__11) Crie os arquivos de configuração__
> __Obs:__ O endereço do Memcache deve ser o IP do Cluster e não deve existir a configuração de storage no config.
```console
# vim /var/www/html/demonstracao.atende.net/_config.padrao.inc
# vim /var/www/html/demonstracao.atende.net/atualiza/atualiza_versao_config.inc
```
__12) Ajuste os privilégios da pasta__
```console
# chown www-data:www-data -R /var/www/html/demonstracao.atende.net/
# git config --global --add safe.directory /var/www/html/demonstracao.atende.net
```
### Instalando e configurando o IPMSaúde S1
__Atenção:__ Estas etapas devem ser executadas somente se o cliente possuir o sistema IPMSaúde S1 ativo.
__Importante:__ Antes de seguir com a instalação do sistema IPMSaúde S1, verifique se o disco __SDB__ foi ampliado.
- [`Expansão Disco - APP-01-0820`](expansao_disco_app_0820.md)
>__Resumo:__
```console
# df -h
/dev/mapper/apache--vg-lv--html 99G 12G 88G 12% /var/www
# echo 1 > /sys/class/block/sdb/device/rescan
# lsblk
sdb 8:16 0 200G 0 disk
└─apache--vg-lv--html 253:0 0 100G 0 lvm /var/www
# pvresize /dev/sdb
Physical volume "/dev/sdb" changed
# lvextend -l +100%FREE /dev/apache-vg/lv-html
Size of logical volume apache-vg/lv-html changed from <100.00 GiB (25599 extents) to <200.00 GiB (51199 extents).
# xfs_growfs /var/www
data blocks changed from 25952256 to 52427776
# lsblk
sdb 8:16 0 200G 0 disk
└─apache--vg-lv--html 253:0 0 200G 0 lvm /var/www
# df -h
/dev/mapper/apache--vg-lv--html 200G 13G 188G 7% /var/www
```
> __Obs:__ Cada data center possui um servidor de repositório GIT chamado de __DGR__ com os respectivos arquivos relacionados ao Atende.Net, sempre informe o servidor de repositório do respectivo data center ao qual o cliente está sendo configurado
```console
https://pr01-dgr.atende.net/ipm_sistemas_ltda/IPMSaude_Production.git
https://sp01-dgr.atende.net/ipm_sistemas_ltda/IPMSaude_Production.git
```
__13) Crie a pasta e realize o clone do repositório GIT__
> __Obs:__ Cada servidor DGR possui um usuário de atualização chamado: __IPMSaude_Atualizacao__ e a sua respectiva senha no formato HASH ao qual está cadastrada no Gerenciador do Data Center __(GTT)__.
```console
# mkdir -p /var/www/html/demonstracao.atende.net/saude
# git clone --branch=master https://XX-dgr.atende.net/ipm_sistemas_ltda/IPMSaude_Production.git /var/www/html/demonstracao.atende.net/saude/
```
__14) Crie os arquivos de configuração__
> __Obs:__ O endereço do Memcache deve ser o IP do Cluster e não deve existir a configuração de storage no config.
```console
# vim /var/www/html/demonstracao.atende.net/saude/_config.padrao.inc
# vim /var/www/html/demonstracao.atende.net/saude/atualiza/sau_atualiza_versao_config.inc
```
__15) Ajuste os privilégios da pasta__
```console
# chown www-data:www-data -R /var/www/html/demonstracao.atende.net/saude
# git config --global --add safe.directory /var/www/html/demonstracao.atende.net/saude
```
### Configurando o serviço do NFS
> __Obs:__ Por padrão o servidor APP-01 está configurado em modo __Server__, permitindo exportar a pasta de instalação do Atende.Net via NFS. Isso possibilita que sejam adicionados mais servidores APP ao cluster do HAProxy ao qual obterão acesso aos mesmos arquivos instalados no servidor APP-01, desta forma, todos os demais servidores APP serão configurados em modo __Client__ para acessar tais arquivos.
__16) Edite o arquivo de exportação NFS e aplique as configurações__
```console
# vim /etc/exports
# :% s/cliente.atende.net/demonstracao.atende.net/
---
/var/www/html/demonstracao.atende.net *(rw,no_root_squash,no_subtree_check)
---
# exportfs -r
# systemctl restart nfs-server.service
```
__16.1) Execute esta etapa, para alterar o modo de funcionamento do serviço NFS para Client, somente se estiver adicionando mais servidores APP ao cluster HAProxy__
> __Obs:__ Essa etapa __não deve ser executada__ no servidor APP-01, execute esta etapa somente em servidores APP-02 e posteriores.
```console
# systemctl disable nfs-server.service
# vim /etc/fstab
# :% s/192.168.21.20/192.168.28.132
# :% s/cliente.atende.net/demonstracao.atende.net
---
# Descomente a linha do volume compartilhado
192.168.28.132:/var/www/html/demonstracao.atende.net /var/www/html/demonstracao.atende.net nfs rw 0 0
---
# mount /var/www/html/demonstracao.atende.net
# chown www-data:www-data /var/www/html/demonstracao.atende.net -R
```
### Finalizando a configuração
__17) Limpe os logs antigos__
```console
# rm -rf /var/log/apache2/* && rm -rf /var/log/php8.2-fpm*
```
__18) Altere a senha do usuário root__
```console
# passwd root
```
__19) Reinicie o servidor para aplicar as configurações__
```console
# reboot
```
### Ativando o Monitoramento via Zabbix
Acesse através no navegador o servidor Zabbix do respectivo data center ao qual o ambiente está sendo configurado.
```
https://pr01-datacenter.ipm.com.br:8085
https://sp01-datacenter.ipm.com.br:8085
```
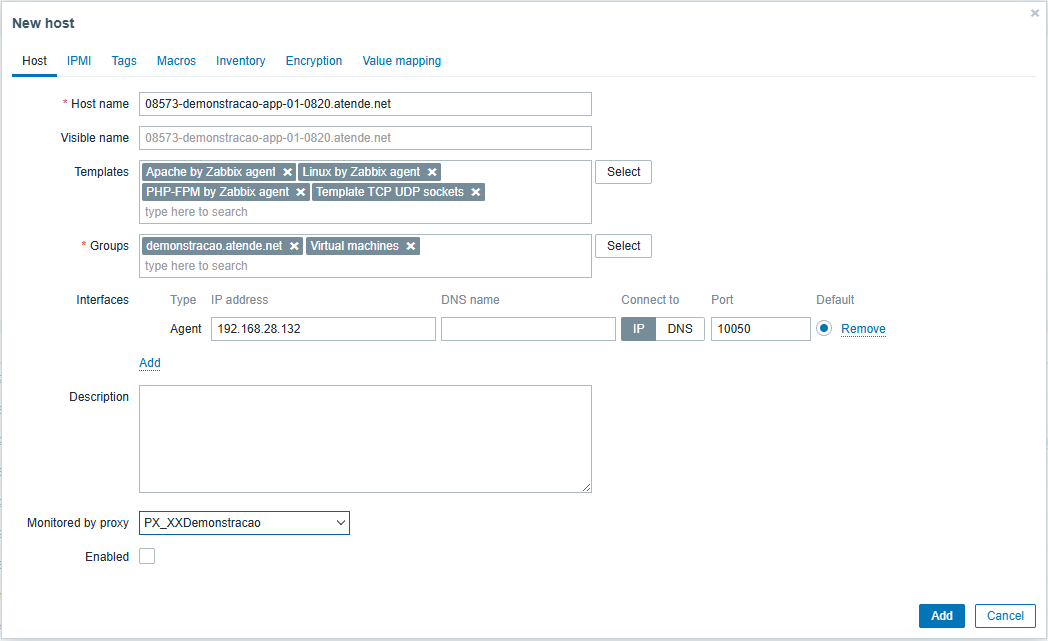
__20) Após acessar o servidor Zabbix, acesse no menu: Configuration > Hosts__
```console
# Clique em "Create Host" e cadastre as informações do servidor.
- Host name: 08573-demonstracao-app-01-0820.atende.net
- Templates: Apache by Zabbix agent, Linux by Zabbix agent, PHP-FPM by Zabbix agent, Template TCP UDP sockets
- Groups: demonstracao.atende.net, Virtual machines
- Interfaces
- Agent: 192.168.28.132
- Monitored by proxy: PX_XXDemonstracao
- Enabled: False
# Clique em "Add" para concluir
```
>A ativação do equipamento ocorrerá somente no momento da transferência para o ambiente de produção.
[`Voltar para Configuração do Ambiente`](criacao_estrutura.md)