# Transferência Cliente - Ambiente de Produção (Atende.Net)
>
> Documentação do passo a passo para realizar a transferência de um cliente do ambiente de Migração para Produção referente ao sistema Atende.Net
>
IMPORTANTE: Antes de prosseguir com os passos abaixo, garanta que todos os procedimento de configuração/criação do ambiente definitivo foram executados conforme o manual: [`Criação e Configuração - Estrutura do Cliente`](./criacao_estrutura.md)
Todos os passos abaixo são baseados no Checklist disponível em: [Manutenção Servidores - 15082024 v1.xlsx > TRANSFERIR Atende.Net](https://ipmcombr-my.sharepoint.com/:x:/g/personal/alexsandre_constantino_ipm_com_br/EV6nDzIq-xpFptwju2S9zG0Ba6iuVFZSv_rhhCXNnOI2sQ?e=HjB6dA) que devem ser marcados como OK na planilha conforme a execução!
É crucial e de extrema importância que o passo a passo abaixo seja seguido exatamente na sequencia, pois é a mesma sequencia da planilha de Checklist e é a ordem correta de executar as atividades para que tudo ocorra de forma correta!
------------------------------------------
### Etapas do Processo:
[`1. Preparação para a transferência`](#1-preparação-para-a-transferência)
[`2. Transferência do Ambiente`](#2-transferência-do-ambiente)
[`3. Ajustes Configuração Ambiente Definitivo`](#3-ajustes-configuração-ambiente-definitivo)
------------------------------------------
## 1 - Preparação para a transferência:
Neste cenário, deve ser identificado em qual ambiente de Migração este cliente em questão esta instalado (Essa informação é passada via Chamado):
- 99999-srv-cli-01
- 99999-srv-cli-02
- 99999-srv-cli-03
- 99999-srv-cli-04
Após identificado o ambiente, devemos acessar o banco de dados do mesmo!
Para isso, identifique o IP da INT_RT e conecte no banco de dados via porta padrão (9032) para desabilitarmos a rotina de Backup:
IMPORTANTE: Antes de comentar a cron da rotina de Backup, garanta que o Backup não esteja executando no ambiente:
### - Desabilitando rotina de Backup
```console
ssh 172.16.1.2 Porta: 9032
Usuário: ipm
Senha: Ipm@1234567
Após logado com o IPM se torne root para alteração do crontab
su - root
Senha: (senha padrão do root dos servidores da Migração)
ps aux | grep .sh
Caso o script bkp_remoto.sh ou bkp_all_databases.sh esteja em execução, execute o comando Kill -9 no PID do mesmo!
```
Após a conferência ou até mesmo o encerramento da rotina, iremos comentar a mesma para que o processo de Backup não inicie durante a transferência dos ambientes!
```console
crontab -e
Comente a linha onde esta o horário agendado do mesmo:
de
55 22 * * * /root/bkp_remoto/bkp_all_databases.sh
para
#55 22 * * * /root/bkp_remoto/bkp_all_databases.sh
```
### - Colocando sistema em Modo Manutenção
Após desabilitarmos a rotina de Backup, precisamos colocar o sistema em Modo Manutenção pra evitar que usuários utilizem o sistema durante a transferencia. Para isso, conecte no servidor Apache (APP) do mesmo utilizando a porta padrão (9024)
```console
ssh 172.16.1.2 Porta: 9024
Usuário: root
Senha: (senha padrão do root dos servidores da Migração)
vim /var/www/html/srv-cli-XX.atende.net/_config.padrao.inc
Altere o parâmetro de 0 para 1
$_CONFIG['manutencao'] = '1';
Para validar se o sistema ficou em modo manutenção, basta acessar o endereço do mesmo https://cliente.atende.net/ e verificar se a mensagem de manutenção é exibida!
```
### - Liberação da Porta 65432 para Transferência (Ambiente Definitivo do Cliente)
Antes de realizarmos a transferência, precisamos liberar a porta 65432 para que seja possível realizar o Backup/Restore entre o ambiente de Migração do cliente e o Ambiente definitivo:
Para esse caso, precisamos identificar o ambiente já DEFINITIVO do cliente no VMWARE (00000-cliente) e através da INT_RT que estará com o IP CLEAN (172.16.1.2) conectar no Firewall:
```console
Acesse o Firewall do cliente através do IP da INT_RT e Porta Padrão (9080)
https://172.16.1.2:9080
Usuário: admin
Senha: (deve ser consultada no cadastro que já estará feito no GTT https://datacenter.ipm.com.br/)
```
Após realizado o login, navegue em: Firewall > Rules > LAN
Crie uma regra com os seguintes parâmetros:
```console
Regra Interface LAN:
Action: Pass
Interface: LAN
Address Family: IPv4
Protocol: TCP
Source: LAN Net
Destination: Any
Destination Port Range: other 65432 other 65432
Description: SGDB TEMP
```
Após executado os passos acima, agora o ambiente esta pronto para iniciarmos a transferência!
## 2 - Transferência do Ambiente:
### - Execução do Script BKP (DUMP/RESTORE)
Para realizarmos a transferência (backup/restore) entre os ambientes, precisamos conectar no servidor de Banco de Dados do cliente (Definitivo)
```console
Acesse o servidor de Banco de Dados (BDP) do cliente através do IP da INT_RT (CLEAN) e Porta Padrão (9032)
ssh 172.16.1.2 Porta: 9032
Usuário: ipm
Senha: Ipm@1234567
Após logado com o IPM se torne root para alteração do script
su - root
Senha: (senha padrão do root dos servidores da Migração)
```
Na pasta HOME do usuário root teremos o script transferir_16.sh
Altere os parâmetros do mesmo:
```console
vim transferir_16.sh
Obs: Altere apenas os parâmetros passados no manual:
Host_Origem="172.16.1.XX" (Altere conforme o IP da INT_RT do ambiente SRV-CLI que o cliente em questão esta em Migração)
Porta_Origem="65432"
BD_Origem="00000_cliente" (Alterar conforme repassado no chamado)
Host_Destino="127.0.0.1"
Porta_Destino="5432"
BD_Destino="00000_cliente" (Alterar conforme repassado no chamado)
Após alterado, execute o script (Sempre utilize o & no final do comando, garantindo que a execução será feita em segundo plano)
./transferir_16.sh &
```
Obs: Explicando o Script: Esse script irá conectar no ambiente de Migração (srv-cli) onde o cliente esta, irá realizar o Backup na Storage do Data Center, e logo após irá fazer a restauração no ambiente Definitivo do cliente.
### - Conferencia dos Logs da execução do Script
Assim que o Script for finalizado, deve ser efetuado a conferencia dos logs para garantir que a transferência ocorreu com sucesso:
```console
cat *.log | grep ERROR
cat *.log | grep Error
cat *.log | grep WARN
cat *.log | grep Warn
```
### - Desligar Estrutura Migração
Após a conferência dos logs e garantir que todo processo foi executado com sucesso, iremos desligar o ambiente de Migração (SRV-CLI) completo.
IMPORTANTE: Desligue apenas o ambiente de Migração referente aquele cliente em questão que esta sendo feito a transferencia, pois podem existir mais servidores de migração ligados.
Acesso o VMWARE onde o Ambiente esta localizado:
PR: https://pr01-ger-vcsa01.atendenet.local/
ou
SP: https://sp01-ger-vcsa01.atendenet.local/
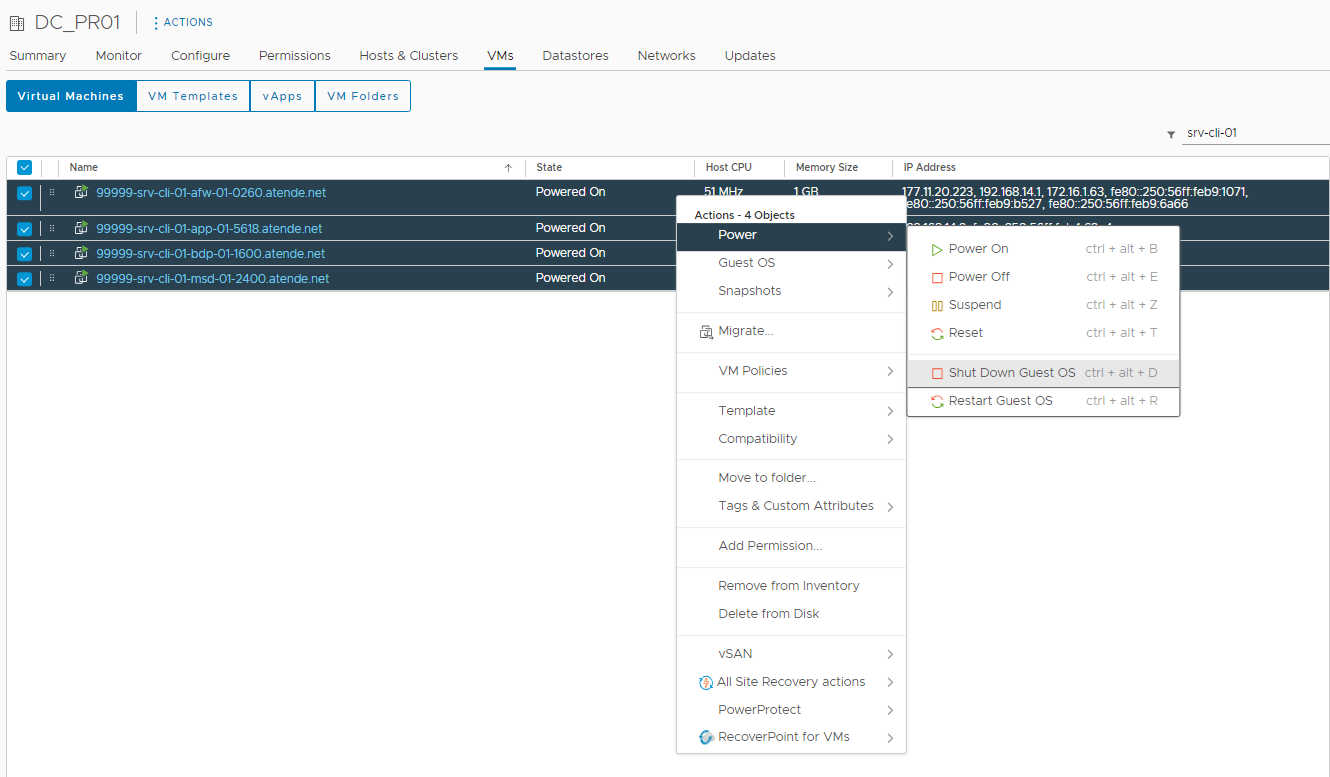
Selecione as VM's relacionadas aquele ambiente e desligue as mesmas:
Power > Shut Down Guest OS
## 3 - Ajustes Configuração Ambiente Definitivo:
Após os passos anteriores, agora iremos reconfgurar e ajustar as configurações do ambiente que será Definitivo para o cliente que estamos realizando a transferência:
### - Ajustes IP (WAN e INT_RT)
Acesse o Firewall do ambiente definitivo do cliente através do IP CLEAN (172.16.1.2) Porta 9080
```console
https://172.16.1.2:9080
Usuário: admin
Senha: (deve ser consultada no cadastro que já estará feito no GTT https://datacenter.ipm.com.br/)
```
Após acessar devemos alterar o IP da Interface WAN e INT_RT
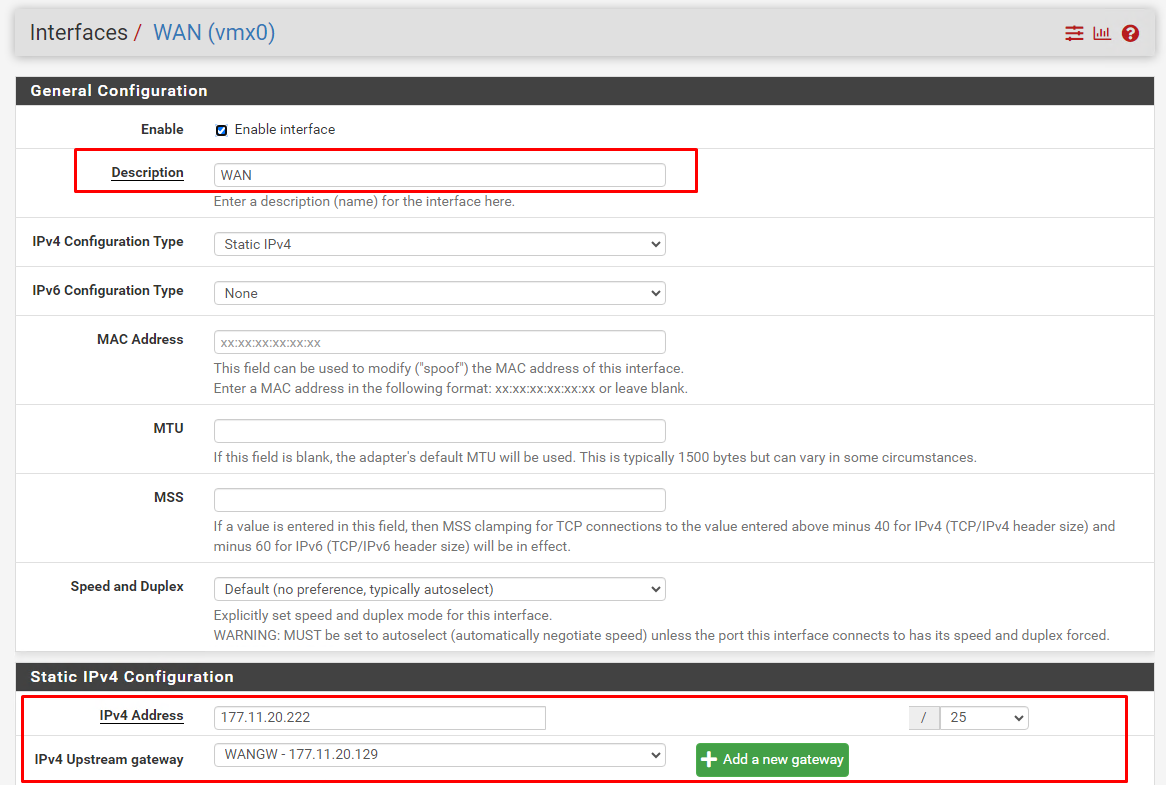
WAN:
```console
Acesse Interface > WAN
Altere: IPv4 Address: 177.11.XXX.XXX (Altere para o IP passado no Chamado - Sempre fique atento ao tamanho da rede pois ela pode ser /25 ou /24)
Gateway WAN:
Verifique se o Gateway faz parte da mesma rede/bloco em questão. Caso não, você deve alterar o mesmo:
System > Routing > Gateways
WANGW: (Altere para o IP passado no Chamado)
Garanta que o gateway esteja vinculado na Interface WAN do cliente
```
INT_RT:
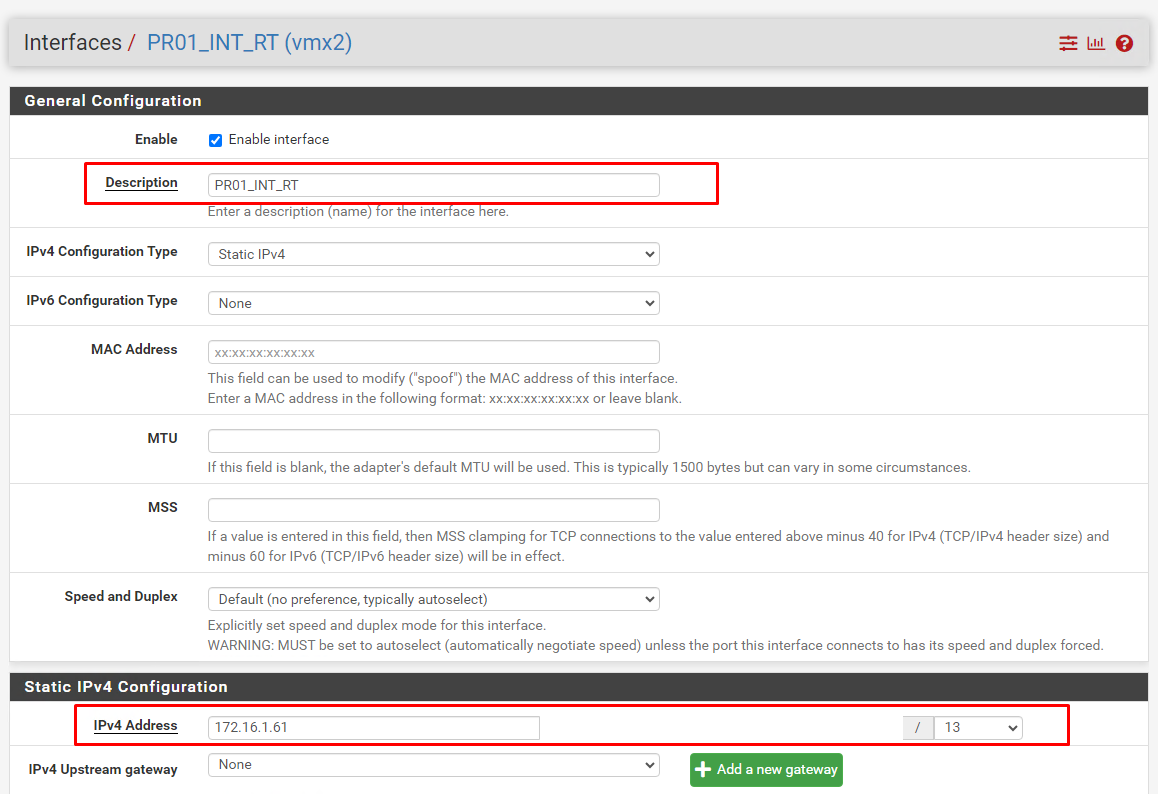
Agora realizaremos a alteração do IP INT_RT do cliente
```console
Acesse Interface > INT_RT
Altere: IPv4 Address: 172.16.1.XXX ou 172.24.1.XXX (Altere para o IP passado no chamado)
```
IMPORTANTE: Após a alteração do IP da INT_RT, perderemos a conexão com o Firewall. Sendo assim, é necessário reconectar no mesmo agora utilizando o IP INT_RT alterado acima:
https://172.16.1.XXX:9080 ou https://172.24.1.XXX:9080
### - Ajustes VLAN - Interface WAN
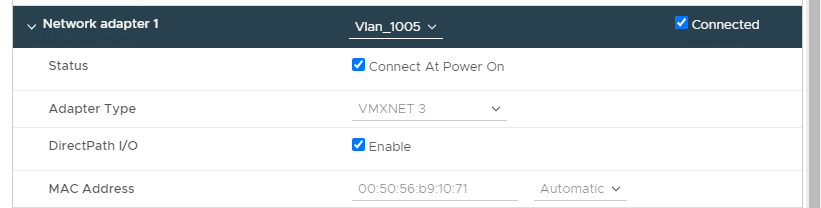
Após os ajustes das Interfaces no Firewall do cliente, teremos que conferir ou se necessário ajustar a VLAN no VMWARE. Ajuste conforme a VLAN passada no Chamado.
Para conhecimento segue os padrões de VLAN da Interface WAN:
- IP Iniciando em: 177.11.20.XXX (VLAN 1005)
- IP Iniciando em: 177.11.21.XXX (VLAN 1001)
- IP Iniciando em: 177.11.22.XXX (VLAN 1002)
- IP Iniciando em: 177.11.23.XXX (VLAN 1008)
Altere a configuração da VLAN no VMWARE conforme exemplo abaixo e salve a configuração!
### - Removendo Regra Temporária (Porta 65432)
Nos passos anteriores, criamos uma regra liberando a porta 65432 na Interface LAN do Firewall para a transferência do cliente. Como o processo já foi finalizado, removeremos essa regra:
Acesse o Firewall do cliente através do IP da INT_RT e Porta Padrão (9080)
```console
https://172.16.1.XXX:9080
Usuário: admin
Senha: (deve ser consultada no cadastro que já estará feito no GTT https://datacenter.ipm.com.br/)
```
Após realizado o login, navegue em: Firewall > Rules > LAN
Remova a regra criada anteriormente para a porta 65432
### - Ativação Recurso OSPF (Roteamento)
Ainda logado no Firewall (PfSense) do cliente, iremos ativar o recurso do OSPF FRR:
Navegue em: Services > FRROSPF > OSPF
Marque a Opção: Enable OSPF Routing
Salve a alteração
### - Conferirência Rotas OSPF
Nessa mesma tela, acesse a guia Status e verifique as rotas no OSPF:
### - Reboot Firewall
Após as alterações anteriores serem feitas, realize o reboot no Firewall do cliente:
Navegue em: Diagnostics > Reboot
Reboot method: Normal reboot (Submit)
### - Execução InicializaDB
Após os ajustes, agora iremos executar o processo do InicializaDB na base do cliente.
O software esta disponível no WTS do DataCenter do PR e SP, identifique em qual ambiente esse cliente esta instalado e utilize o mesmo dentro do ambiente correto! (pr01-remoto.ipm.com.br:33389 ou sp01-remoto.ipm.com.br:33389)
Diretório: C:\IPM\InicializaBD\inicializabd.exe
Inicie o software logando com as credências do seu Dicionário/CódigoIPM.
Após aberto, informe as opções:
Ambiente: Produção
IP: 172.16.1.XXX ou 172.24.1.XXX
Porta: 65432 (Padrão)
Usuário: Postgres
Senha: (neste momento o banco ainda estará como trust sendo assim não é necessário informar a senha)
Database: 00000_cliente
Após informar os dados, o mesmo irá conectar no banco de dados do cliente. O mesmo irá trazer algumas opções marcadas no checkbox, e precisamos garantir que as opções abaixo estejam marcadas conforme também o Checklist na planilha (Demais opções que já vieram marcados devem continuar marcadas!):
- Atividades pós-restore > Seta/Revoga permissões
- Atividades pós-restore > Cria estrutura de monitoração
- Consistências > Consistir tablespaces de índices e PKs
- Consistências > Consistir tablespaces das Tabelas
- Criação de Tabelas > Cria ou recria a webbased.tbsession
- Criação de Tabelas > Cria tabelas caso não existam
- Criação de Tabelas > Ajustar sequences
- Particionamento > Particionar as Tabelas
Após tudo conferido e marcado, pode clicar em Iniciar
### - Execução Agendamento 158
Após a execução correta do InicializaDB no passo anterior, precisamos avaliar o ambiente para o passo relacionado ao agendamento 158.
No chamado iremos receber a informação se o cliente utilizará ou não a Storage de Arquivos. Com isso temos duas opções:
1 - Caso o cliente NÃO utilize a Storage esse passo deve ser IGNORADO!
2 - Caso o cliente utilize a Storage de Arquivos, deve se seguir o procedimento abaixo:
Realize o login no Atende.Net do cliente (cliente.atende.net) e realize o login com as credências (Código IPM)
Após login navegue: Gerenciamento do Sistema > Sistema > Agendamento de Tarefas
Insira o filtro por (Código da Tarefa - Igual - 158) e clique em executar
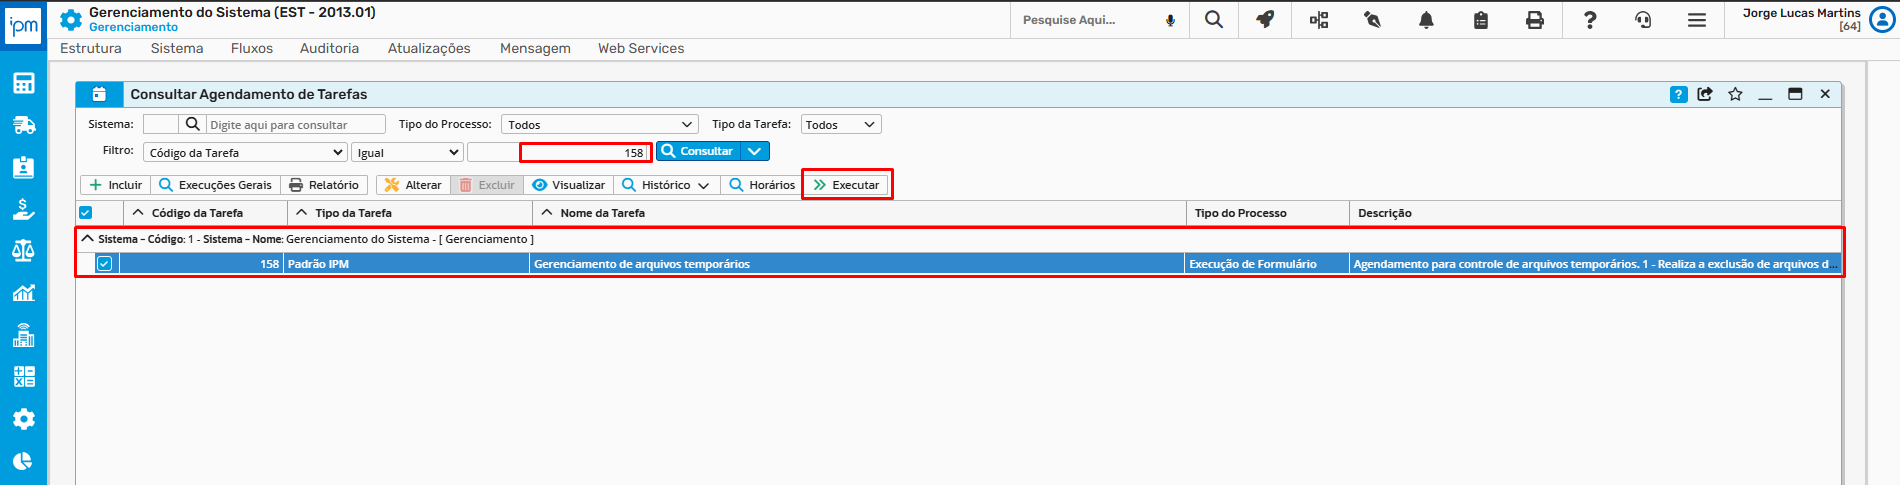
Após isso, é possivel consultar o Status e log da Execução clicando em (Histórico > Execução)
### - Clientes que utilizam Storage (Data Center SP)
OBS: Caso o cliente que você esta migrando NÃO utilize Storage, pule este passo!
Ainda sobra os clientes que utilizam Storage neste caso específicamente os clientes de SP, deve ser executado os passos abaixo:
- (Trocando a senha padrão da Storage de Arquivos) Trocar a senha do usuário (Acesse: https://192.168.140.32:8443 com as credenciais padrão do Data Center)
Navegue em: Object Gateway > Users (encontre o cliente)
Selecione o Usuário > Edit > Encontre a Opção Keys e clique em Show (icone com olhos)
Digite a senha desejada e realize a alteração!
- (Alterando a configuração para realização dos Backups dos Arquivos/Anexos do cliente) Acesse o servidor SP01-TASK10 (172.24.0.110) e altere a senha na config do Rlonce:
vim /root/.config/rclone/rclone.conf
[00000-cliente]
type = s3
provider = Ceph
access_key_id = 00000-cliente
secret_access_key = *********** (Altere a senha conforme alterado na Storage no passo anterior)
endpoint = https://sp01-s3-rhcs-01.atende.net:8083
acl = private
### - Teste Acesso - Atende.Net
Realize o teste de acesso ao Sistema garantindo que o Atende.Net esta acessível e funcionando de forma adequada:
Via navegador: https://cliente.atende.net
### - Executar Atualização - SVN
Neste ponto iremos executar a atualização SVN (Software Atende.Net) do cliente em questão.
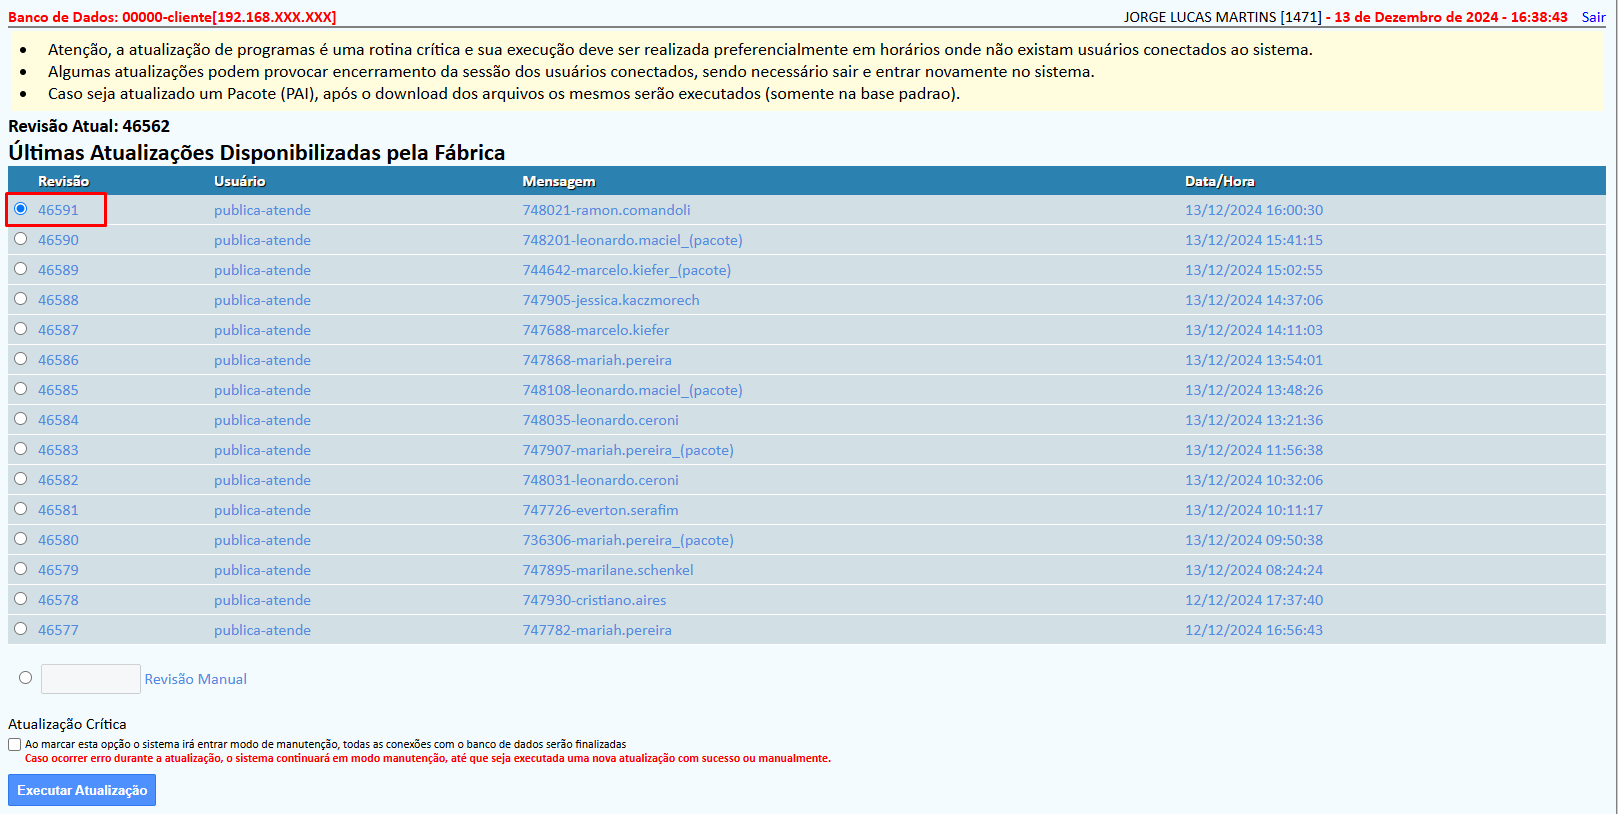
Acesse via navegador: https://cliente.atende.net/atualiza/atualiza_versao.php
Realize o login com as credênciais (Código IPM e Senha) e selecione a ultima revisão e execute a atualização:
### - Alteração dos endereços dos MicroServiços (Atende.Net)
Para alterar os microserviços no Atende.Net, executaremos o SQL abaixo, onde de forma automatizada já setará todos os Ip's corretamente.
Obs: Caso o cliente tenha GED Contratado, deve ser verificado os Microserviços referentes ao mesmos e alterar de forma manual via Atende.Net (sistema) para a porta 8085 do serviço!
Serviços que trabalham na porta 8085 (SOMENTE SE TIVER O GED CONTRATADO)
- WebCodeReader Porta 8085
- WebFileInfo Porta 8085
- WebOcrReader Porta 8085
- WebPdfJoin Porta 8085
- WebThumbnail Porta 8085
Caso o cliente NÃO possua GED e tenha apenas o MSD01, a execução do Script abaixo será suficiente e não será necessário a alteração manual via sistema conforme informado acima
Execute o SQL abaixo no Banco de Dados do cliente alterando os seguintes dados:
Alterar o IP: 192.168.40.32 para o IP da LAN passado no chamado
Alterar o IP 192.168.40.46 para o IP Virtual passado no chamado
```console
CREATE TABLE public.tbmicrosservicoinstancia_202310 AS (
SELECT *
FROM webbased.tbmicrosservicoinstancia
);
CREATE TABLE public.tbmicrosservicoinstanciasis_202310 AS (
SELECT *
FROM webbased.tbmicrosservicoinstanciasis
);
CREATE TABLE public.tbservletjava_202310 AS (
SELECT *
FROM webbased.tbservletjava
);
DELETE
FROM webbased.tbmicrosservicoinstancia
WHERE svjaplicacao IN (2, 3, 4, 5, 15);
DROP TABLE IF EXISTS tbdados;
CREATE TEMP TABLE tbdados AS (
SELECT '192.168.40.32' AS rede,
'192.168.40.46' AS cluster
);
INSERT INTO webbased.tbmicrosservicoinstancia (
svjaplicacao, svjnome, msinome, msisequencia, msiendereco, msiativo, msiversao
) (
SELECT svjaplicacao,
svjnome,
svjnome,
1,
CASE
WHEN svjnome = 'WebOcrReader' THEN 'http://' || tbdados.cluster || ':8083' -- OCR
WHEN svjaplicacao = 2 THEN 'http://' || tbdados.cluster || ':8081' -- WebReport
WHEN svjaplicacao = 3 THEN 'http://' || tbdados.cluster || ':8082' -- JobRunner
WHEN svjaplicacao = 4 THEN 'http://' || tbdados.cluster || ':8083' -- FileOptimizer
WHEN svjaplicacao = 5 THEN 'http://' || tbdados.cluster || ':8084' -- FileSigner
WHEN svjaplicacao = 15 THEN 'http://' || tbdados.cluster || ':8086' -- JSM
ELSE ''
END,
1,
NULL
FROM webbased.tbservletjava
LEFT JOIN tbdados ON TRUE
WHERE svjaplicacao IN (2, 3, 4, 5, 15)
ORDER BY 1, 2
);
INSERT INTO webbased.tbmicrosservicoinstanciasis (
svjaplicacao, svjnome, msisequencia, siscodigo
) (
SELECT 2,
'WebReport',
1,
siscodigo
FROM webbased.tbsistemacliente
WHERE sicativo = 1
GROUP BY siscodigo
);
UPDATE webbased.tbservletjava
SET svjfaixaipentrada = (
SELECT rede || '/28'
FROM tbdados
)
WHERE svjaplicacao IN (2, 3, 4, 5, 15);
```
### - Emissão de Relatório (Teste funcionamento)
Após alterado os Microserviços no Atende.Net, iremos realizar a emissão de um relatório qualquer para verificarmos o funcionamento do mesmo.
Para isso, acesse o portal do cliente (https://cliente.atende.net) e logue com suas credênciais!
Navegue em: Gerenciamento do Sistema > Sistema > Administração > Microsserviços > Microsserviços
Agora clique no ícone de Impressora localizado no rodapé da página e confirme a impressão:
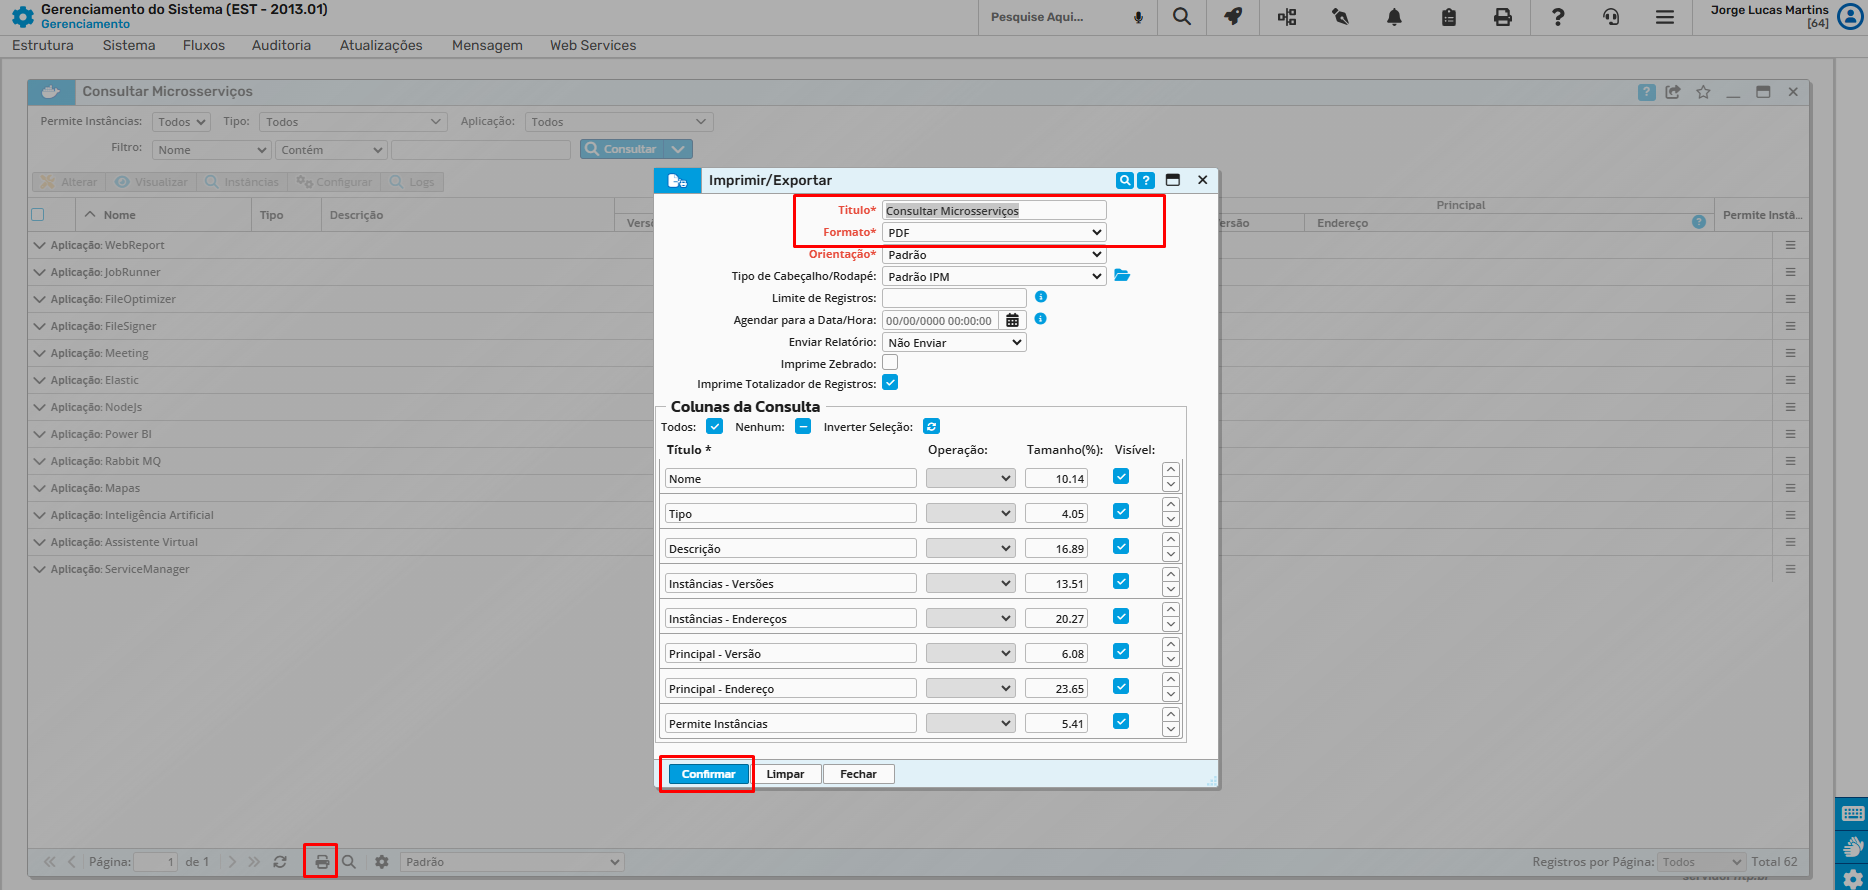
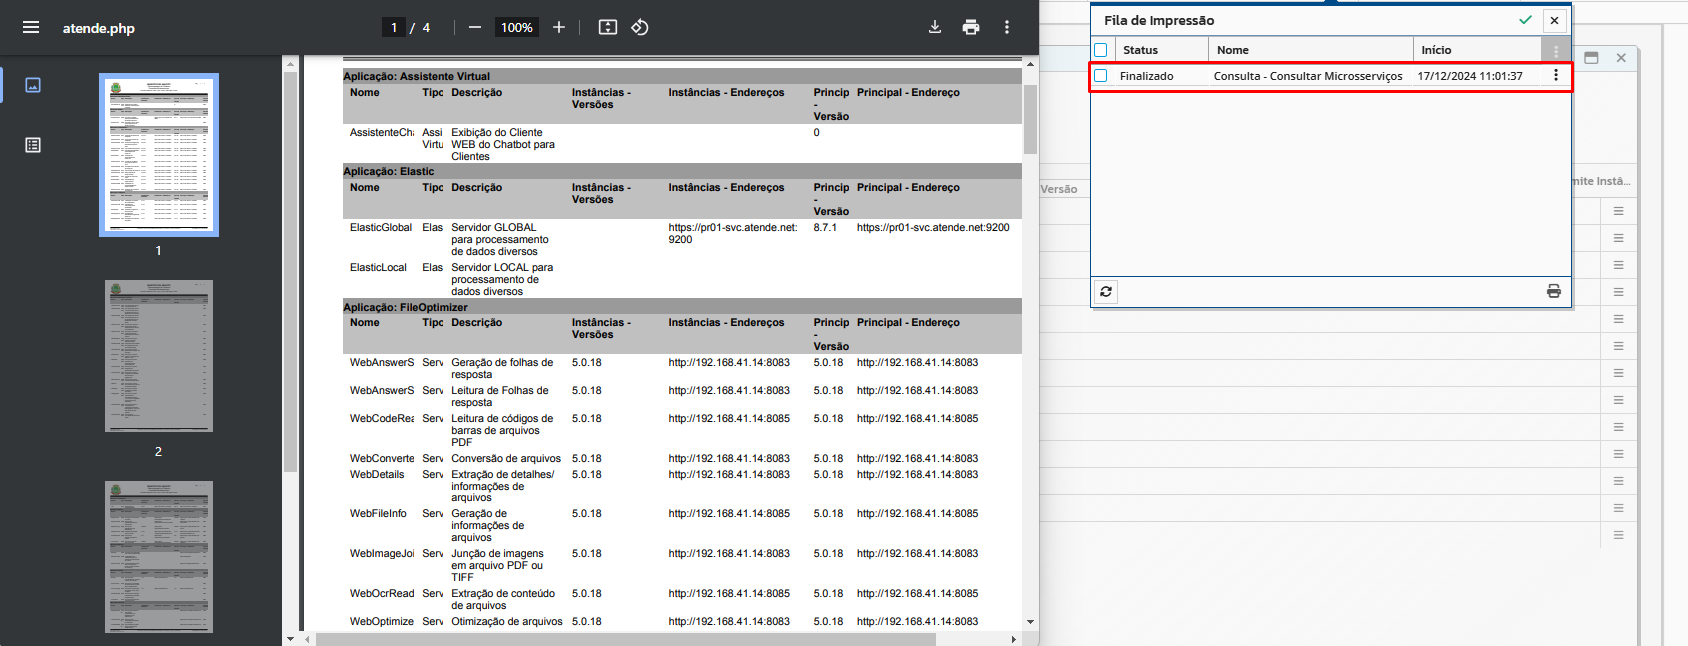
Após a impressão, confira se a mesma imprimiu corretamente!
### - IP Storage (Backup - FSTAB) - Banco de Dados do Cliente
Voltando aos ajustes nas Máquinas Virtuais do cliente, acesse o servidor de Banco de Dados do mesmo com o mesmo padrão de usuários e senha já passados nos passos anteriores, e confira ou caso necessário ajuste o IP da Storage de Backup do cliente, garantindo que a mesma estará apontando para o local correto:
Caso necessite adicionar a Storage no fstab, insira a linha abaixo alterando o password que foi ocultado nesta documentação!
```console
vim /etc/fstab
//172.16.0.247/Backup /var/lib/postgresql/storage cifs users,noauto,username=serverlinux,password=********,domain=ATENDENET,uid=121,gid=125,rw,vers=2.0 0 0
```
### - DMP_MAX - Configuração de Backup
Também iremos conferir ou se necessário ajustar a configuração de Backup do cliente:
```console
vim /root/bkp_remoto/bkp_remoto.cfg
Garanta que as configuração abaixo estejam exatamente com os valores informados:
# Numero maximo de processos em execucao. "Minimo: 3 - Maximo: 3"
prc_max=3
# Numero maximo de processos de backup em execucao. "Minimo: 1 - Maximo: 4"
dmp_max=2
# Numero maximo de processos de vacuum em execucao. "Minimo: 1 - Maximo: 3"
vac_max=1
```
### - Configurando Backup (CFG)
Para que após a transferência o cliente passe a fazer o Backup de forma automática, precisamos configurar o arquivo abaixo, para que nos próximos Backups após a Migração para ambiente de Produção o mesmo realize todas as manutenções necessárias no ambiente do cliente.
Altere o DATABASE para o nome padrão do cliente (00000_cliente)
```console
mkdir -p /root/bkp_remoto//cfg/
```
Após isso crie o arquivo manutencao.cfg. Neste arquivo iremos inserir a data no padrão ANO/MES/DIA (Ex: 20241217). Isso fará com que o Script verifique essa data e após esse primeiro Backup o mesmo passe a realizar todas as manutenções necessárias na Base.
```console
vim /root/bkp_remoto//cfg/manutencao.cfg
```
### - Ativação Backup Agendado (Crontab)
Após a configuração dos arquivos, podemos agora ativar a crontab que irá disparar o Script de Backup de forma diária no ambiente do cliente.
Para isso, basta acessar a crontab e descomentar a linha que estará informando a data e o Script em questão
```console
Exemplo:
De:
#20 20 * * * /root/bkp_remoto/bkp_all_databases.sh
Para:
20 20 * * * /root/bkp_remoto/bkp_all_databases.sh
```
### - Fechar o PG_HBA
Após ativado o Backup, iremos agora fechar o PG_HBA para que após isso seja necessário informar a senha para realizar qualquer conexão no banco de dados.
```console
vim /etc/postgresql/16/main/pg_hba.conf
Altera os valores TRUST para MD5 mantendo apenas a rede 127.0.0.1/32 como trust. Segue exemplo abaixo:
host all all 127.0.0.1/32 ident map=local
host all all 127.0.0.1/32 trust
host all all 192.168.31.32/28 md5
host all all 192.168.131.0/24 md5
host all all 192.168.25.0/24 md5
host all all 192.168.24.0/24 md5
host all all 192.168.20.0/24 md5
host all all 192.168.19.0/24 md5
host all all 172.16.0.0/12 md5
```
### - Arquivo de Configuração (postgresql.conf)
Após alterado o pg_hba, iremos alterar a configuração do PostgreSQL para o padrão de Produção. Para isso execute o comando abaixo:
```console
cp /etc/postgresql/16/main/postgresql.prod /etc/postgresql/16/main/postgresql.conf
Confirme a substituição do Arquivo
```
### - Ative o uso do Huge Pages
```console
vim /etc/postgresql/16/main/postgresql.conf
- Altere: huge_pages = try -> huge_pages = on
```
Reinicie o banco com as novas configurações. Se nenhum erro for apresentado, tudo ocorreu bem:
```console
systemctl restart postgresql.service
```
### - Versão Script Backup (Conferência)
Iremos também, conferir a versão do Backup, garantindo que a mesma esta atualizada na versão (3.7). Para isso, execute:
```console
cat bkp_remoto/*.sh | grep "bkp_version="
```
Retorno:
bkp_version="3.7"
bkp_version="3.7"
bkp_version="3.7"
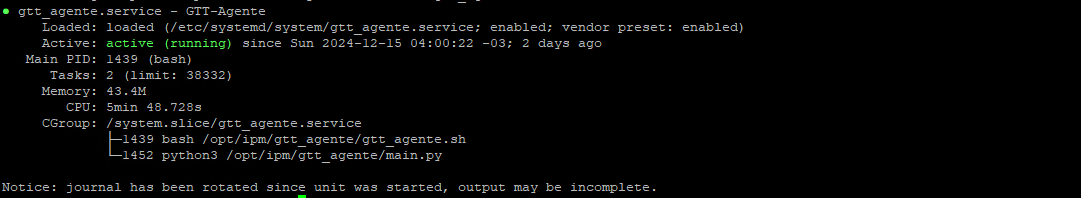
### - GTT Agent (Conferência)
Também iremos verificar a versão do GTT_AGENTE nesse ambiente. Para isso, execute:
```console
systemctl status gtt_agente.service
```
Retorno:
### - HASH _config.padrao (Apache)
Agora no servidor Apache, iremos alterar as HASH do _config.padrao.inc do cliente. Para isso, execute:
```console
vim /var/www/html/cliente.atende.net/_config.padrao.inc
Altera os parâmetros:
$_CONFIG['senha_atendenetweb'] = 'HASH'; (Altere para HASH cadastrada em datacenter.ipm.com.br)
$_CONFIG['senha_sincronizador'] = 'HASH'; (Altere para HASH cadastrada em datacenter.ipm.com.br)
```
### - Chave Cripto - Cliente
Precisamos definir uma senha para a chave_crypto_cliente no GTT. Essa chave esta presente em TODOS os clientes com o intuíto de ocultar informações sigilósas pertencendo a LGPD.
Para isso, acesse https://datacenter.ipm.com.br/ e navegue:
```console
Gerenciamento Data Center > Manutenção > Equipamentos > Equipamento:
Encontre o equipamento do Apache do cliente: 00000-cliente-app-01-5618.atende.net).
Clique em Consultar > Serviços > Selecione o Apache e clique em Configurar Serviço:
Incluir:
Usuário: chave_crypto_cliente
Senha: Clique no iclone ao lado para gerar uma senha automaticamente
Ativo: Sim
```
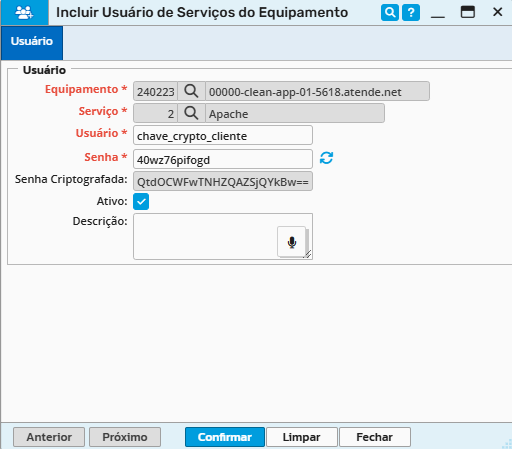
Após realizado o cadastro do usuário e senha no GTT, vá até a VM do Banco de Dados do cliente e execute o comando abaixo para conectarmos na instancia do banco de dados do mesmo:
```console
Altere o nome da database do cliente:
psql -h localhost -U postgres -d 00000_cliente
```
Agora execute o comando substituindo a "senha" pelo senha cadastrada anteriormente no GTT:
```console
SELECT MD5('senha');
exit
```
Após a execução execute o comando exit para desconectar da instancia do banco de dados:
Colete a senha (HASH) gerada, e adicione no campo comentário com (aspas duplas) no GTT:
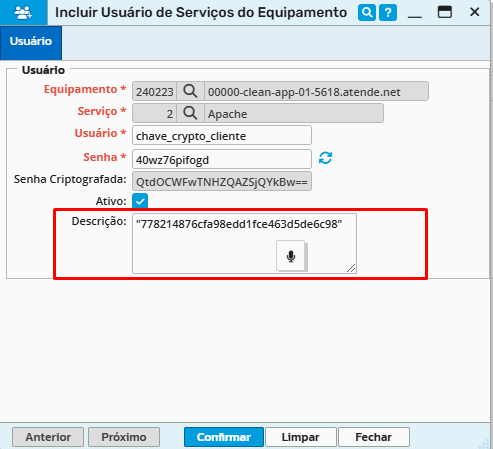
Após gerado e realizado o cadastro da senha, iremos informar a mesma na _config.padrao.inc do Apache do cliente. Para isso, acesse:
vim /var/www/html/cliente.atende.net/_config.padrao.inc
Informe o valor hash substituindo pelo valor gerado no passo anterior e que colocamos no campo comentário do GTT (sem aspas duplas).
```console
$_CONFIG['chave_crypto_cliente']= 'hash';
```
### **🚩 Elastic Global (VERIFICAR COM O ALEX)**
Será verificado a necessidade de documentar esse processo pois o mesmo pode estar sendo feito antes do processo de transferencia em sí
### - Reboot Servidores
Após todas as configurações, iremos realizar um reboot no servidor do Banco de Dados do cliente:
Execute:
```console
reboot
```
### - Verificar Logs - Banco de Dados
Após o reboot, iremos verificar os logs do Banco de Dados, para isso, execute:
Normalmente o log terá o padrão de nome postgresql-2024-12-17_000000 (Com Data e Hora)
```console
vim /var/log/postgresql/postgresql-2024-12-17_000000.log
```
### - Execução de Pacotes (SVN)
Após conferência dos logs do Banco de Dados, iremos executar os pacotes via SVN. Para isso, acesse via navegador:
https://cliente.atende.net/atualiza/atualiza_versao.php
Logue com o Usuário/Senha (Código IPM)
Selecione a opção no menu lateral (Atualização do Banco de Dados) e grife a opção Pacote.
Isso fará com que o mesmo selecione todos os pacotes. Após isso, clique no botão (Executar Atualização) no final da página
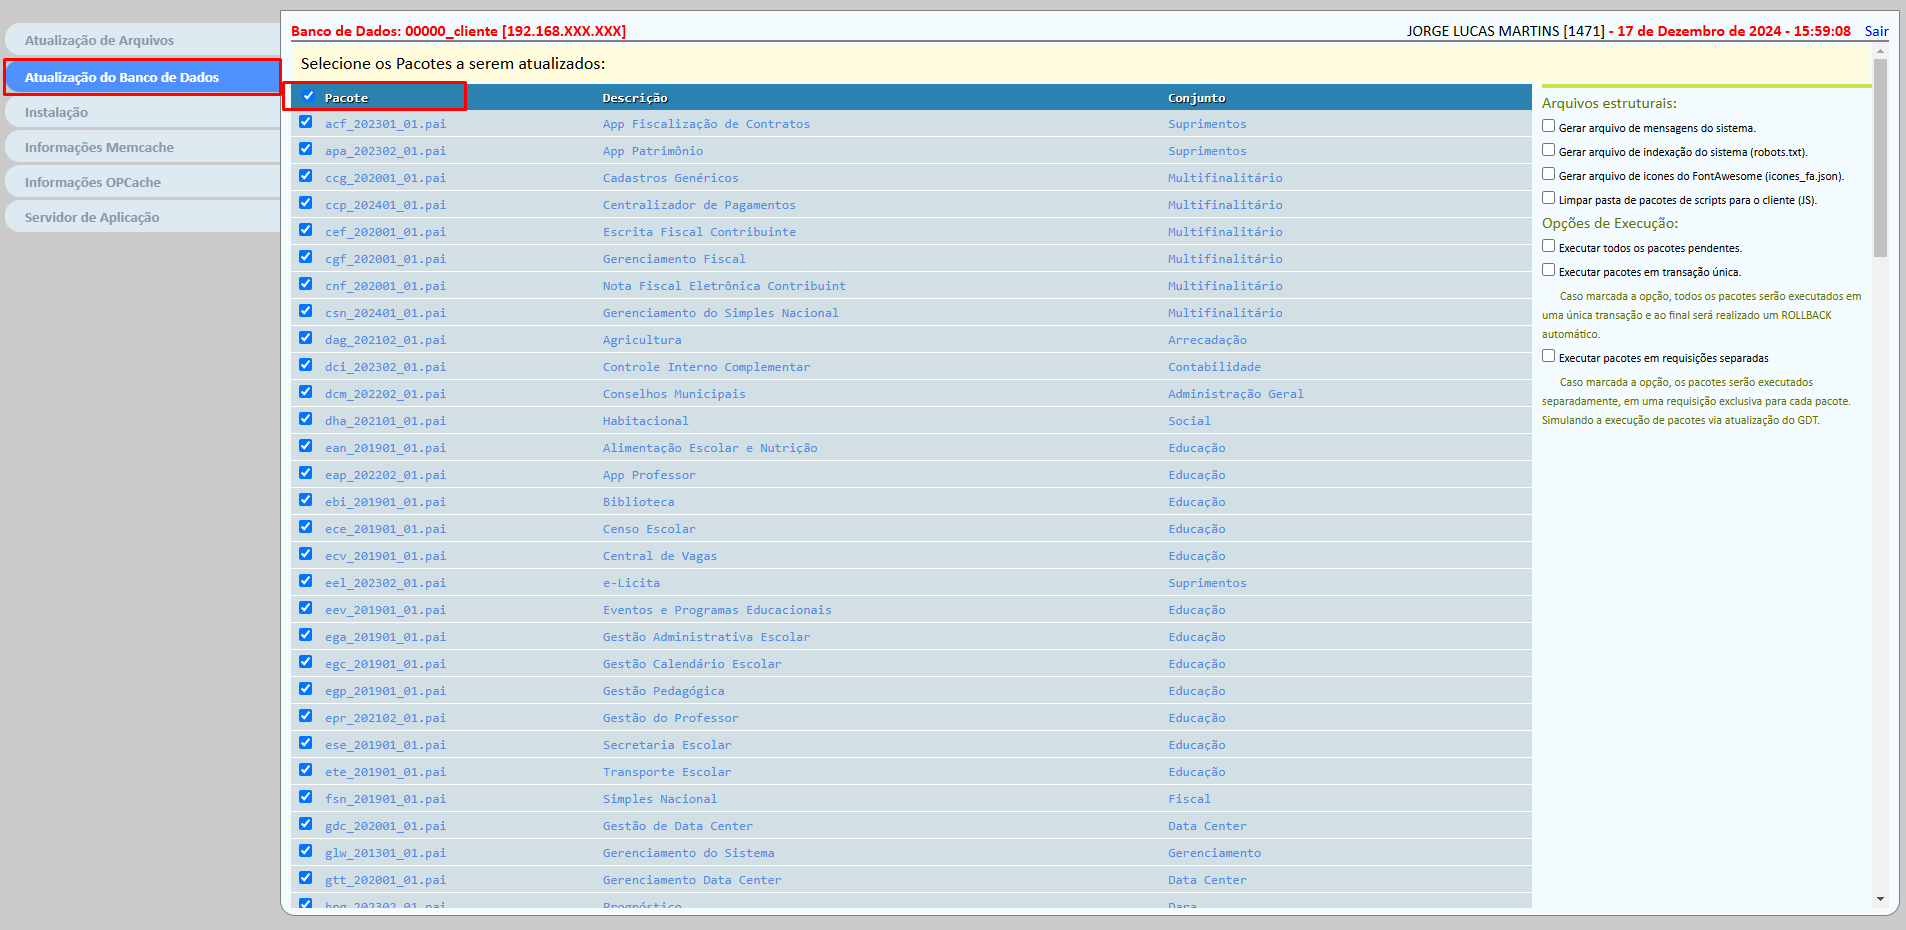
Aguarde a execução de todos os pacotes e caso ocorra algum erro, deve ser verificado com o Setor responsável pelo Módulo.
### **🚩 Cadastro GDT, GTT e Zabbix (VERIFICAR COM O ALEX)**
### - Liberação IPMAdminBD
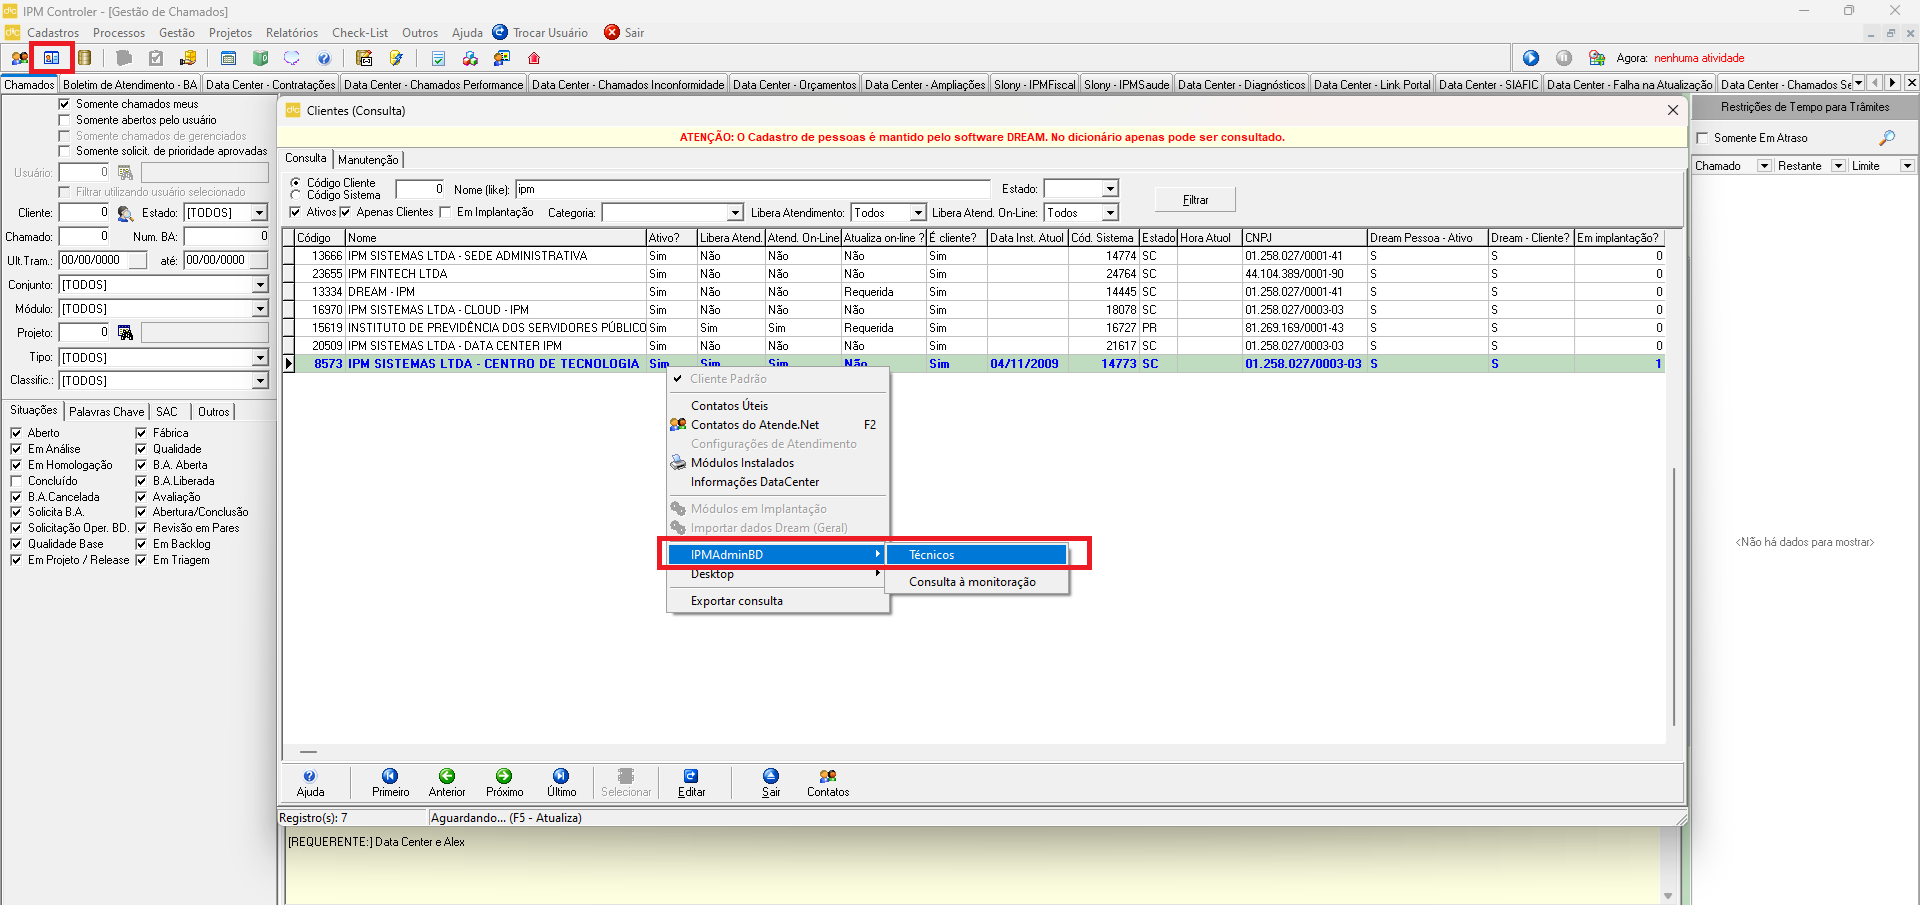
Para realizar a liberação do IPMAdminBD, acesse o Dicionário (localmente na maquina da IPM).
No botão superior clique em Manutenção Clientes e filtre o cliente em questão. Selecione o cliente e com o botão esquerdo clique em: IPMAdminBD > Técnicos:
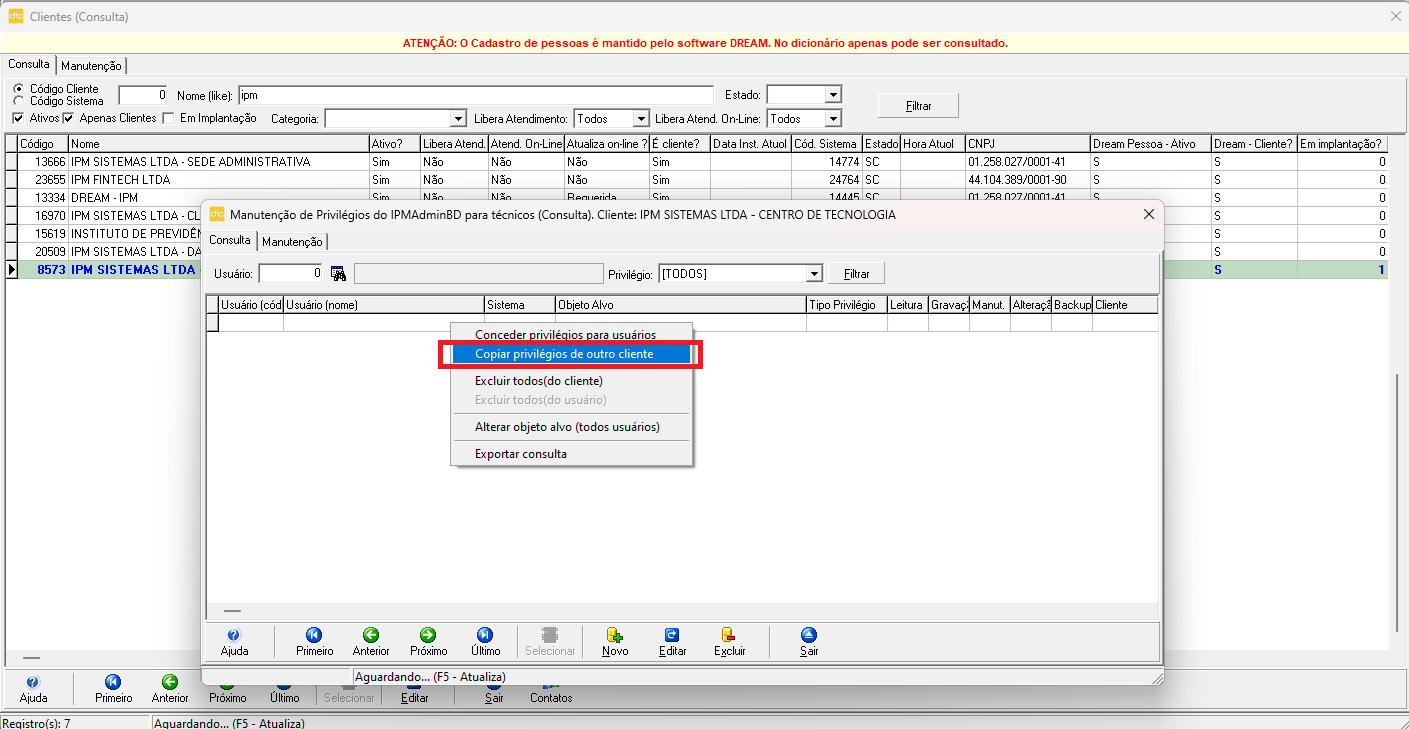
Com o botão direito na nova janela aberta, selecione a opção (Copiar privilégios de outro cliente)
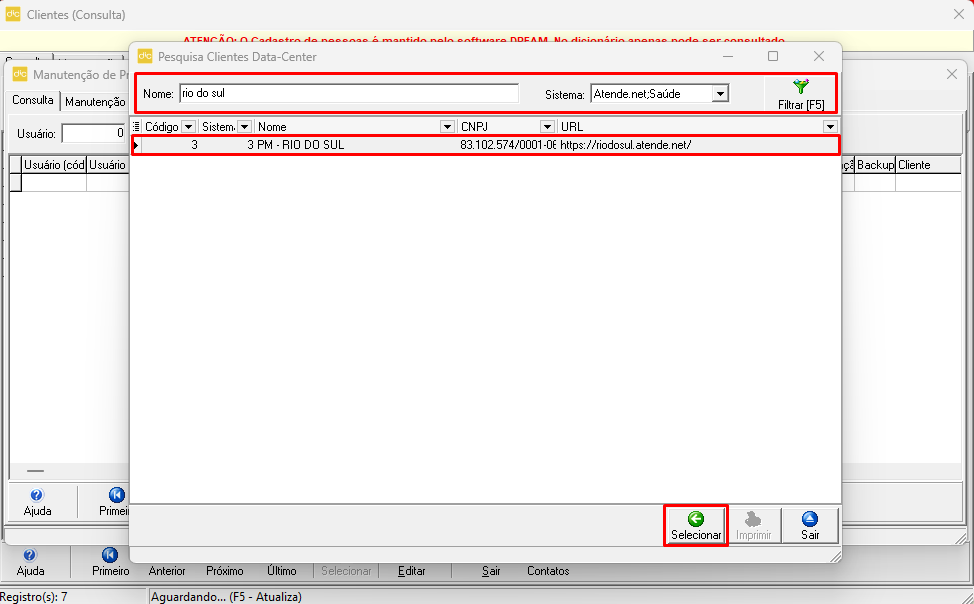
Busque o cliente Rio do Sul como Template, selecione o mesmo e clique em Selecionar
Após a seleção, o Dicionário ira nos avisar que essa configuração irá substituir os privilégios do cliente em questão pelos privilégios do template selecionado (Cliente Rio do Sul)
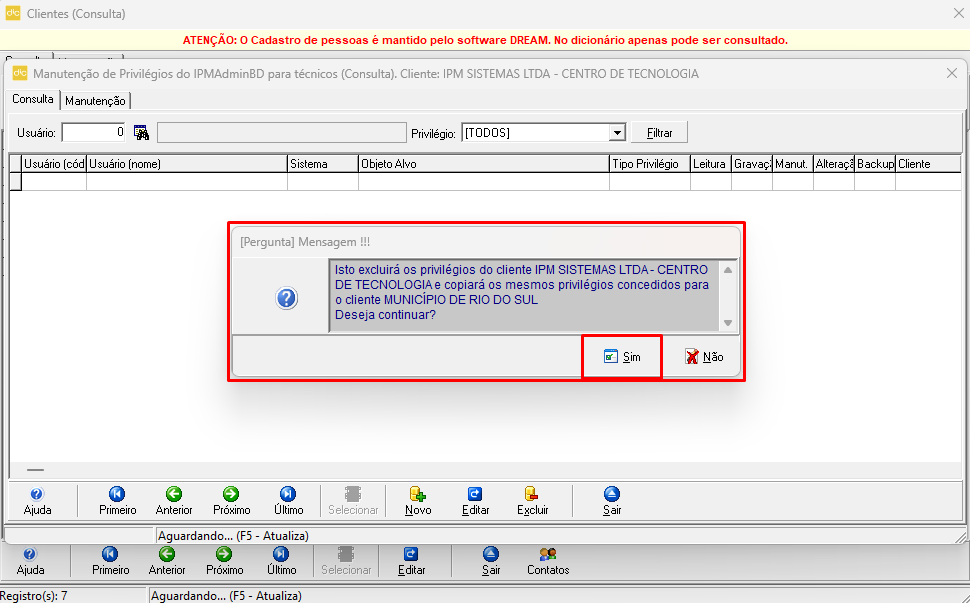
Após isso, o cliente possuirá os privilégios adequados de acesso via IPMAdminBD.