# Configuração Definitiva dos Servidores
## AFW 0260
Acessar o VCenter: https://pr01-ger-vcsa01.atendenet.local/ ou https://sp01-ger-vcsa01.atendenet.local/
Ligue a máquina virtual do cliente e após execute os procedimentos abaixo:
Acessar endereço: https://172.XX.X.XXX:9080 (IP INT_RT)
Usuário:admin Senha:123456
- Interfaces:
WAN: Manter IP CLEAN na interface;
LAN: Alterar IP conforme informações do chamado;
INT_RT: Manter IP CLEAN na interface.
- System:
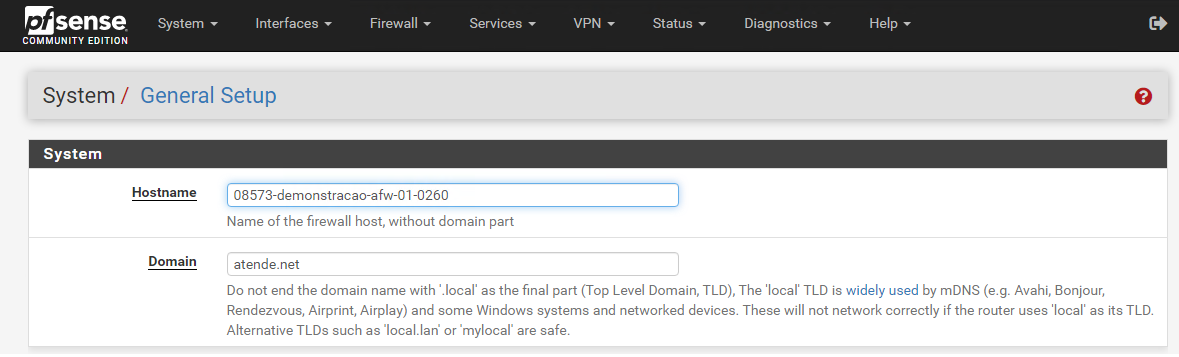
General Setup: Alterar Hostname 00000-clean-afw-01-0260 para código e nome do cliente. Ex: 08573-demonstracao-afw-01-0260.
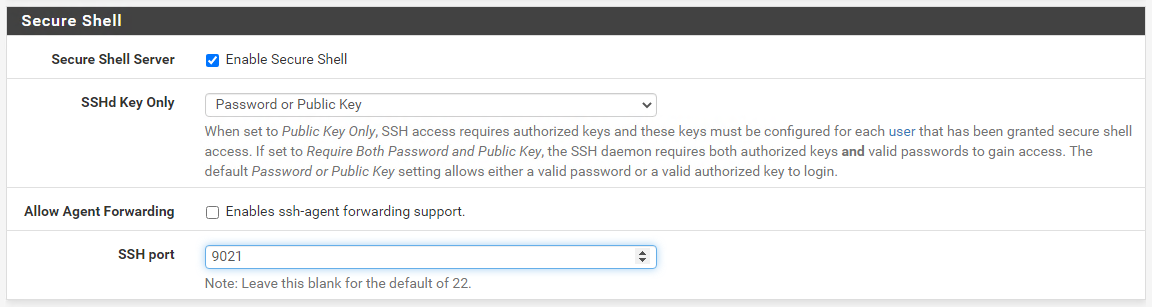
Advanced > Secure Shell: Habilitar a Flag "Enable Secure Shell" e alterar SSH port para 9021.
- Firewall:
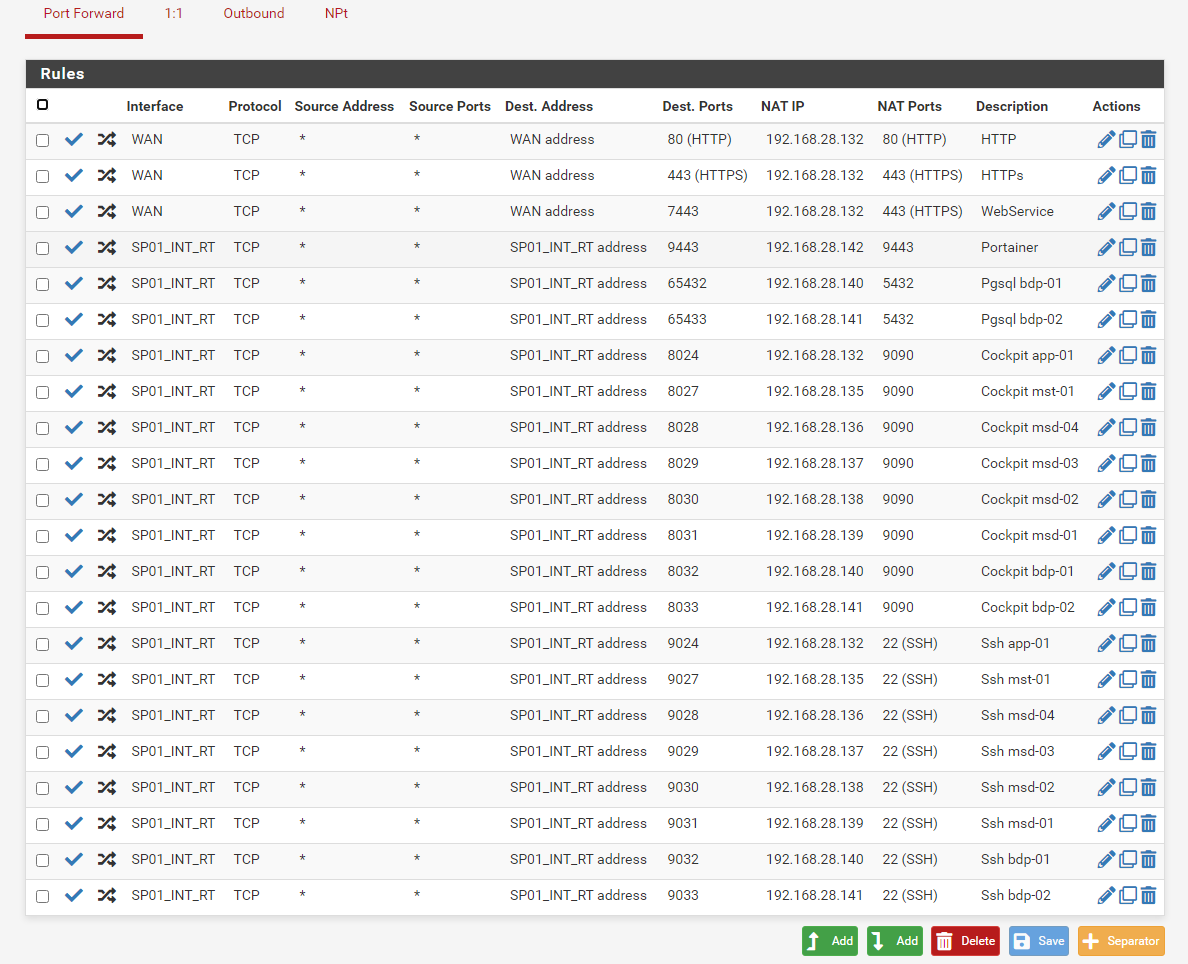
NAT: Editar as regras já existentes, alterando IPs conforme informações do chamado.
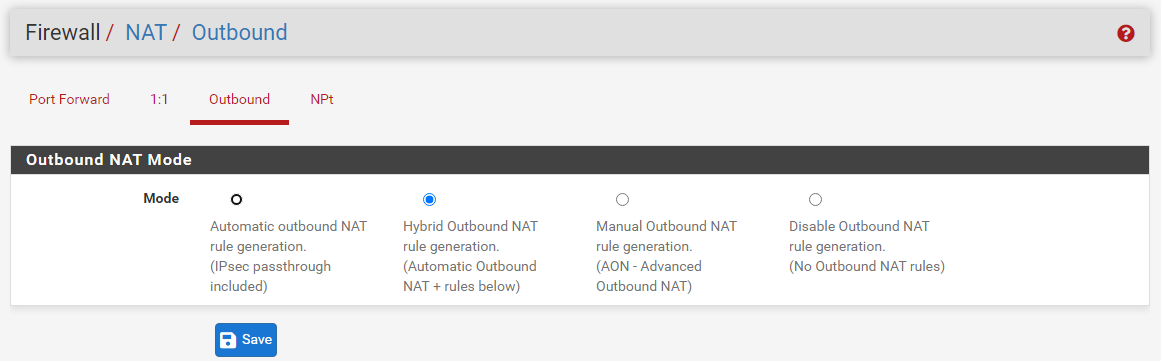
NAT > Outbound: Conferir se o “Outbound NAT Mode” está como híbrido (Hybrid Outbound NAT rule generation).
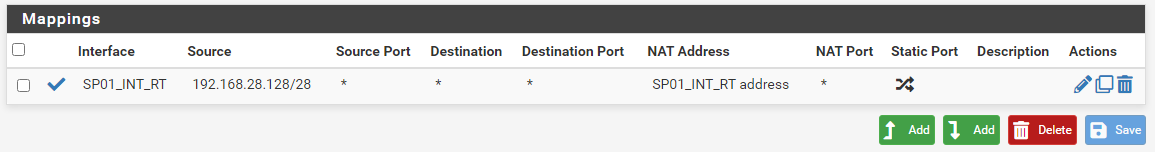
NAT > Outbound > Mappings: Alterar para o IP LAN do cliente (informado no chamado).
- Services:
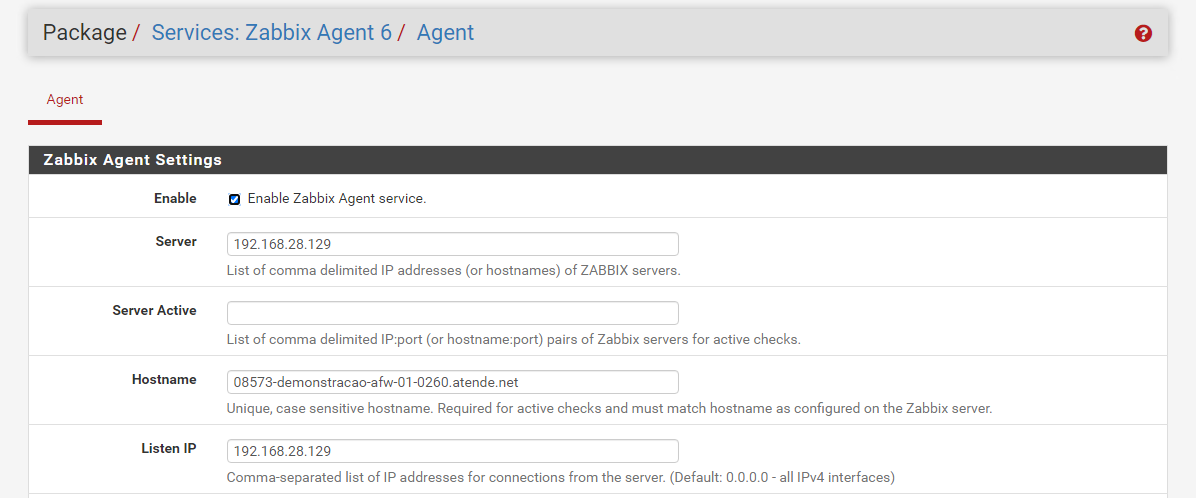
Zabbix Agent 6: Server e Listen IP > Alterar para IP do Firewall (LAN).
Hostname > Alterar Hostname 00000-clean-afw-01-0260 para código e nome do cliente Ex:08573-demonstracao-afw-01-0260.
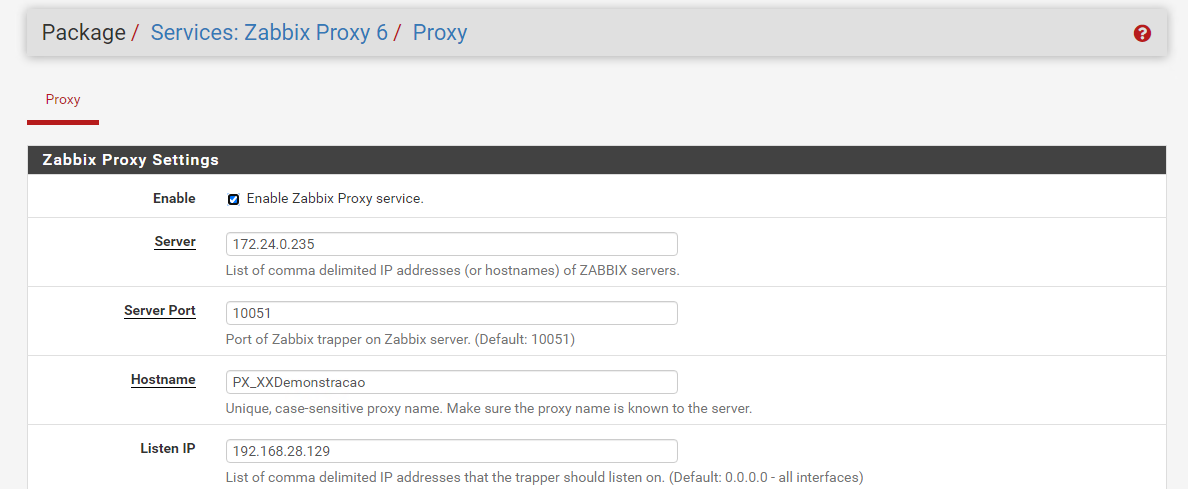
Zabbix Proxy 6: Server > Alterar para o IP do server Zabbix informado no chamado.
Listen IP > Alterar para IP do Firewall (LAN).
Hostname > Alterar para o nome do cliente: PX_PMCliente ou PMClienteDois (se não for prefeitura, alterar conforme entidade... CM, PV, FM,etc ).
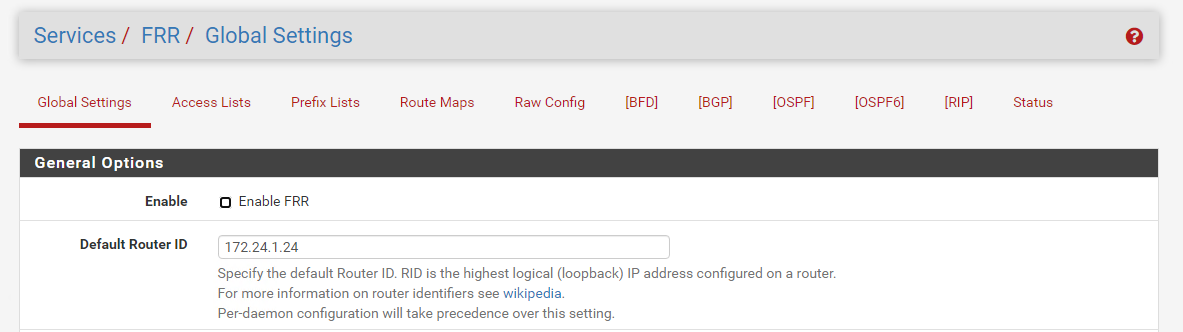
FRR Global/Zebra: Alterar Default Router ID para o IP INT_RT do cliente (informado no chamado).
DNS Forwarder > Enable: Habilitar a Flag "Enable DNS forwarder";
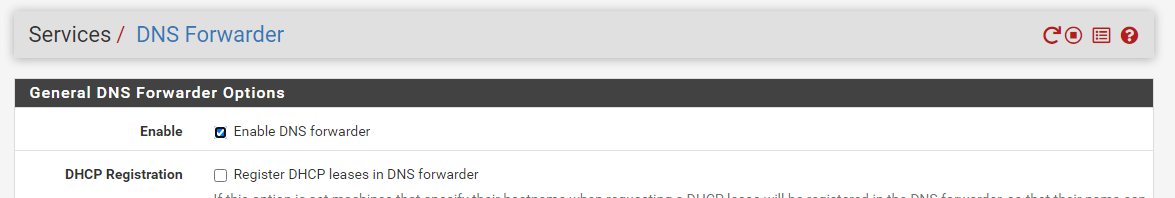
Interfaces: Selecionar "LAN" e clicar em "Save" > "Apply Changes";
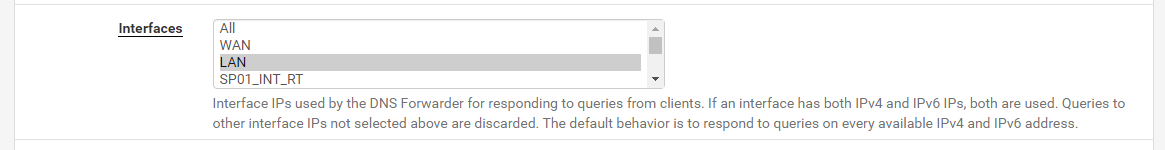
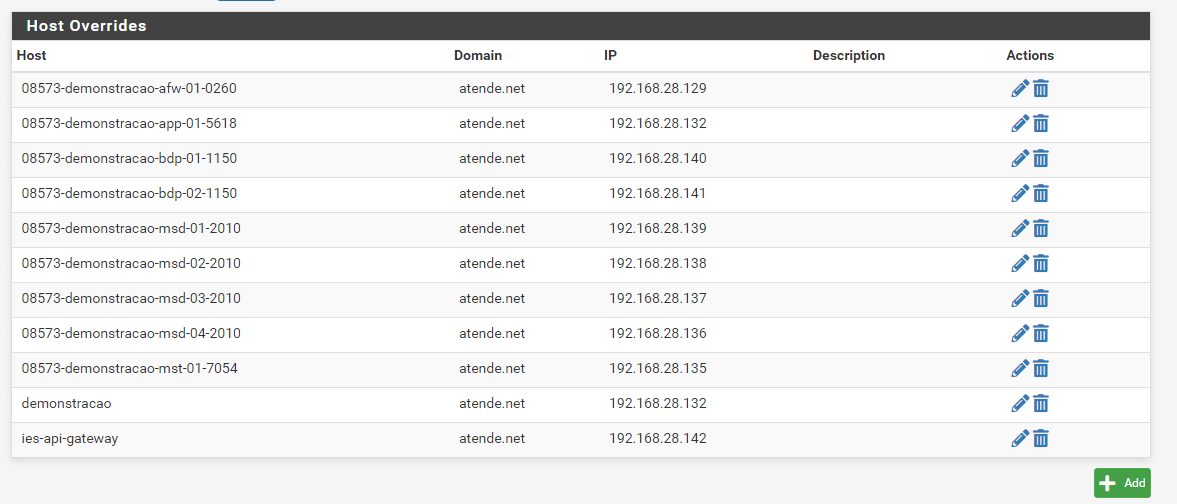
Host Overrides: Alterar o nome dos servidores e seus respectivos endereços IP.
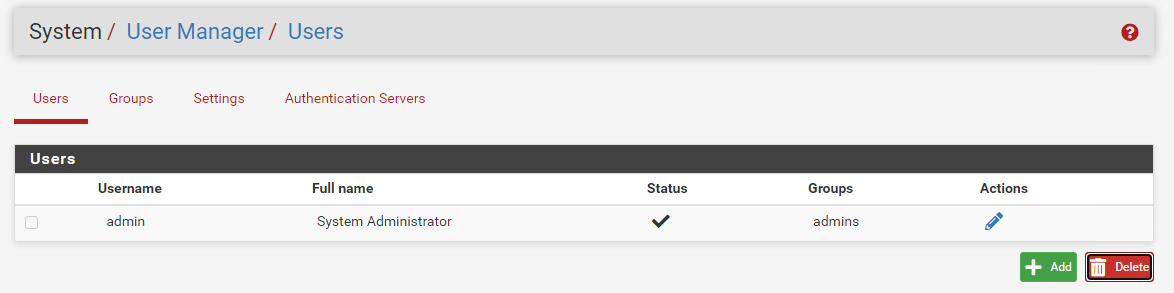
- System:
User Manager > Users: Alterar senha do usuário admin (mesma senha do root configurada nas demais máquinas).
- Diagnostics:
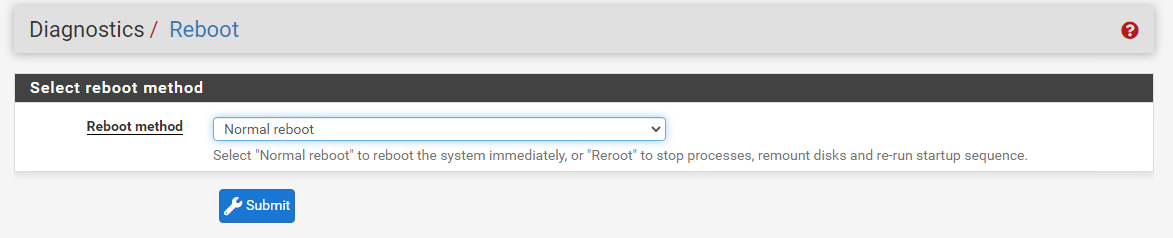
Reboot: Reiniciar o servidor.
## APP 5618
Acessar o VCenter: https://pr01-ger-vcsa01.atendenet.local/ ou https://sp01-ger-vcsa01.atendenet.local/
Ligue a máquina virtual do cliente e após execute os procedimentos abaixo:
Acesse o Console VMWare do servidor:
LAUNCH WEB CONSOLE > Informe usuário e senha (root - 123456):
# vim /etc/sysconfig/network-scripts/ifcfg-eno16780032
IPADDR="192.168.XX.XX" - Inserir IP informado no chamado
PREFIX="28"
GATEWAY="192.168.XX.XX" - Inserir IP do Firewall
DNS1="192.168.XX.XX" - Inserir IP do Firewall
# reboot
Após reiniciar a máquina, conectar via SSH com o IP INT_RT configurado no Firewall (porta 9024):
# vim /etc/resolv.conf
nameserver 192.168.XX.XX - Alterar para o IP do gateway
Ajustar nome e IP do Servidor:
# vim /etc/hosts
- Substituir o IP do App. Ex: :% s/21.20/XX.XX
- Substituir código e nome do cliente. Ex: :% s/00000-clean-app-01-5618/08573-demonstracao-app-01-5618
- Substituir domínio do cliente. Ex: :% s/clean.atende.net/cliente.atende.net (conforme URL1 informada no chamado)
- Substituir domínio do cliente. Ex: :% s/clean.sc.gov.br/cliente.sc.gov.br (conforme URL2 informada no chamado)
# vim /etc/hostname
- Substituir código e nome do cliente. Ex: :% s/00000-clean-app-01-5618/08573-demonstracao-app-01-5618
Instalar o VMWare-Tools:
No VCenter, vá na VM do cliente e siga os passos: Actions > Guest OS > Install VMWare Tools.
# mount /dev/cdrom /mnt
# cd /root
# cp /mnt/VMwareTools-10.....tar.gz /root/
# tar -xzvf VMwareTools-10.....tar.gz
# cd vmware-tools-distrib/
# ./vmware-install.pl > yes > ENTER até o fim da instalação
# reboot
Altere os arquivos de configuração do servidor:
Ajustar os seguintes itens conforme a planilha de manutenção de servidores:
Ajuste o arquivo performance.conf:
# vim /etc/httpd/conf.d/performance.conf
MaxKeepAliveRequests 45 - Alterar conforme planilha MAX KEEPALIVE
StartServers 20 - Alterar conforme planilha START SERVERS
MinSpareServers 20 - Alterar conforme planilha START SERVERS
MaxSpareServers 40 - Alterar conforme planilha MAX SERVERS
ServerLimit 190 - Alterar conforme planilha MAX CLIENTS
MaxClients 190 - Alterar conforme planilha MAX CLIENTS
MaxRequestsPerChild 4000
Ajuste o arquivo security.conf:
# vim /etc/httpd/conf.d/security.conf
ServerTokens Prod - Conferir se o valor está como "Prod"
ServerSignature Off - Conferir se o valor está como "Off"
TraceEnable Off - Conferir se o valor está como "Off"
Directory - Alterar o CLEAN.atende.net pelo do cliente. Ex: :% s/CLEAN.atende.net/cliente.atende.net
Ajuste o arquivo qos.conf:
# vim /etc/httpd/conf.d/qos.conf
QS_SrvMaxConnPerIP 95 115 - Alterar conforme planilha
QS_ClientEventBlockCount 115 95 - Alterar conforme planilha
QS_SrvMaxConnExcludeIP 192.168.XX.XX - Substituir pelo IP do Tomcat. Ex: :% s/21.23/XX.XX
SetHandler qos-viewer - Substituir pelo IP do Apache. Ex: :% s/21.20/XX.XX
Order Deny,Allow
Deny from All
Allow from 192.168.XX.XX ; XX.X.XX.XXX/29 ; XX.XX.XX.XXX/28 ; XXX.XXX.XX.X/28 ; XXX.XX.XX.X/22
Ajuste o arquivo ssl.conf:
# vim /etc/httpd/conf.d/ssl.conf
Alterar o clean.atende.net pelo endereço do cliente. Ex: :% s/clean.atende.net/cliente.atende.net
Ajuste o arquivo status.conf:
# vim /etc/httpd/conf.d/status.conf
- Substituir pelo IP Firewall e do Apache. Ex: :% s/21.17/XX.XX e :% s/21.20/XX.XX
- Substituir pelo IP Firewall e do Apache. Ex: :% s/21.17/XX.XX e :% s/21.20/XX.XX
Ajuste o arquivo httpd.conf:
# vim /etc/httpd/conf/httpd.conf
Configurar as informações gerais do servidor, substituindo pelo endereço principal.
Ex: :% s/CLEAN.atende.net/cliente.atende.net ou, se for ambiente compartilhado :% s/CLEAN.atende.net/CAMARAS-01.atende.net
Configurar o domínio virtual, substituindo o clean.atende.net pelo do cliente (cliente.atende.net) e o clean.sc.gov.br para (cliente.sc.gov.br) observando as particularidades de cada cliente (URL2 informado no chamado).
Ex: :% s/clean.atende.net/cliente.atende.net e :% s/clean.sc.gov.br/cliente.sc.gov.br
Ajuste o arquivo awstats.conf:
# vim /etc/httpd/conf.d/awstats.conf
Directory - Substituir pelo IP Firewall e do Apache. Ex: :% s/21.17/XX.XX e :% s/21.20/XX.XX
Renomeie o nome do arquivo para o cliente em questão:
# cd /etc/awstats
# mv awstats.clean.atende.net.conf awstats.cliente.atende.net.conf - Substituir cliente pelo nome do cliente em questão.
# vim awstats.cliente.atende.net.conf - Substituir a palavra clean pelo nome do cliente. Ex: :% s/clean/cliente
Confira configuração do memcache:
# cat /etc/sysconfig/memcached - CACHESIZE deve estar ="128"
Ajuste o arquivo zabbix_agentd.conf:
# vim /etc/zabbix/zabbix_agentd.conf
Server=192.168.XX.XX - Alterar para o IP do Firewall
ServerActive=192.168.XX.XX - Alterar para o IP do Firewall
Hostname=00000-clean-app-01-5618 - Alterar o código e nome do cliente. Ex: :% s/00000-clean-app-01-5618/08573-demonstracao-app-01-5618
Ajuste o arquivo apache.conf:
# vim /etc/ztc/apache.conf
host=192.168.XX.XX - Alterar para o IP do Apache
Realize a conferência do arquivo memcache.conf:
# cat /etc/zabbix/zabbix_agentd.d/memcache.conf
Retorno: UserParameter=memcache[*],/opt/ztc/bin/memcache_status.sh $1
Conferir regras de firewall, caso exista alguma alteração será informado:
# iptables -L
Configurando as pastas/arquivos e o software Atende Net para o cliente:
# cd /var/www/html/
Renomear a pasta para o nome do cliente em questão:
# mv clean.atende.net cliente.atende.net
# cd cliente.atende.net/
# svn update
Altere as informações do arquivo de config:
# vim _config.padrao.inc
$_CONFIG = Array();
$_CONFIG['banco'] = 'pg';
$_CONFIG['ip'] = '192.168.XX.XX'; - Substituir pelo IP do Banco de Dados
$_CONFIG['porta'] = 5432;
$_CONFIG['senha_atendenetweb'] = 'HASH_SGBD'; - Substituir pela HASH gerada no GDT
$_CONFIG['senha_sincronizador'] = 'HASH_SGBD'; - Substituir pela HASH gerada no GDT
$_CONFIG['base'] = '00000_clean'; - Substituir pelo nome da base
$_CONFIG['end_birt'] = 'http://192.168.XX.XX:8080/WebReport/'; - Substituir pelo IP do Tomcat
$_CONFIG['end_memcache'] = '127.0.0.1:11211';
$_CONFIG['https'] = true;
$_CONFIG['session_mode'] = 2;
$_CONFIG['versao_birt'] = 4.4;
$_CONFIG['manutencao'] = 0;
$_CONFIG['storage_end'] = 'https://s3.atende.net:8083';
$_CONFIG['storage_user'] = '00000_clean'; - Substituir pelo Usuário da Storage
$_CONFIG['storage_pass'] = 'HASH_STORAGE'; - Substituir pela HASH gerada no GDT
$_CONFIG['storage_metodo_valida'] = 2;
$_CONFIG['storage_s3_end'] = 'https://xxxx-s3.atende.net:8083'; - Alterar conforme ambiente (sp01 ou pr01)
$_CONFIG['storage_s3_user'] = '00000_clean'; - Substituir pelo Usuário da Storage
$_CONFIG['storage_s3_pass'] = 'HASH_STORAGE'; - Substituir pela HASH gerada no GDT
$_CONFIG['storage_tipo'] = 2; //1 ou SEM ESTE PARÂMETRO o só a ISILON | 2: Modo hibrido, se existir só a CEPH ele usa só ela. ou seja, é obrigatório este parâmetro 2 tanto se for usar híbrido quanto só a CEPH.
$_CONFIG['captcha_mode'] = 1; // Ativa o Captcha: 1 - Total, 2 - Ignora Restritos.
$_CONFIG['captcha_version'] = 'vh'; // Versao Captcha Google: v2 - Versao 2, v3 Versao 3, vh - Hibrida.
$_CONFIG['captcha_v3_score'] = 0.2; // Score padrao 0.5, valores possíveis de 0.0 a 1.0.
$_CONFIG['captcha_v2_key_site'] = 'HASH_CAPTCHA'; - Substituir pela chave de site do Google para Recaptcha V2
$_CONFIG['captcha_v2_key_secret'] = 'HASH_CAPTCHA'; - Substituir pela chave secreta do Google para Recaptcha V2
$_CONFIG['captcha_v3_key_site'] = 'HASH_CAPTCHA'; - Substituir pela chave de site do Google para Recaptcha V3
$_CONFIG['captcha_v3_key_secret'] = 'HASH_CAPTCHA'; - Substituir pela chave secreta do Google para Recaptcha V3
$_CONFIG['politica_seguranca'] = 1;
Conferir o Atualiza:
# vim atualiza/atualiza_versao_config.inc
```console
Informe usuário e senha (root - 123456):
# vim /etc/sysconfig/network-scripts/ifcfg-ens192
IPADDR="192.168.XX.XX" - Inserir IP informado no chamado
PREFIX="28"
GATEWAY="192.168.XX.XX" - Inserir IP do Firewall
DNS1="192.168.XX.XX" - Inserir IP do Firewall
# reboot
Após reiniciar a máquina, conectar via SSH com o IP INT_RT configurado no Firewall (porta 9027):
# vim /etc/resolv.conf
nameserver 192.168.XX.XX - Alterar para o IP do gateway
Ajustar nome e IP do Servidor:
# vim /etc/hosts
192.168.XX.XX 00000-clean-mst-01-7054 00000-clean-mst-01-7054.atende.net
192.168.XX.XX clean.atende.net
- Substituir o IP do Tomcat. Ex: :% s/21.23/XX.XX
- Substituir o IP do App. Ex: :% s/21.20/XX.XX
- Substituir código e nome do cliente. Ex: :% s/00000-clean-mst-01-7054/08573-demonstracao-mst-01-7054
- Substituir domínio do cliente. Ex: :% s/clean.atende.net/cliente.atende.net
# vim /etc/hostname
- Substituir código e nome do cliente. Ex: :% s/00000-clean-mst-01-7054/08573-demonstracao-mst-01-7054
Instalar o VMWare-Tools:
No VCenter, vá na VM do cliente e siga os passos: Actions > Guest OS > Install VMWare Tools.
# mount /dev/cdrom /mnt
# cd /root
# cp /mnt/VMwareTools-10.....tar.gz /root/
# tar -xzvf VMwareTools-10.....tar.gz
# cd vmware-tools-distrib/
# ./vmware-install.pl > yes > ENTER até o fim da instalação
# reboot
Altere os arquivos de configuração do servidor:
Ajustar os seguintes itens conforme a planilha de manutenção de servidores:
# vim /etc/tomcat/tomcat.conf
JAVA_OPTS="-server -XX:+UseLargePages -XX:+AggressiveOpts -XX:+UseFastAccessorMethods -Xms4608M -Xmx4608M -XX:PermSize=128M -XX:MaxPermSize=512M"
- Conferir/ajustar a configuração conforme planilha.
Conferir se existe usuario “ipm” e se tem a senha:
# vim /etc/tomcat/tomcat-users.xml
Conferir a configuração maxThreads:
# vim /etc/tomcat/server.xml
- Alterar valor maxThreads conforme planilha
Ajuste o arquivo ipm.properties:
# vim /etc/tomcat/ipm.properties
- Alterar o domínio no "enderecoWeb". Ex: :% s/clean.atende.net/demonstracao.atende.net
- Alterar valor "limiteFilaD" conforme planilha.
Obs: Se for ambiente compartilhado para câmaras, previdências e outras altarquias, deve-se utilizar 2.
- Alterar valor "limiteFilaN" conforme planilha.
Obs: Se for ambiente compartilhado para câmaras, previdências e outras altarquias, deve-se utilizar 4.
- Alterar valor "qtdeGlobalMaximaProcesso" conforme planilha.
Obs: Se for ambiente compartilhado para câmaras, previdências e outras altarquias, deve-se utilizar 4.
Verificar a versão dos applets:
# lynx http://127.0.0.1:8080/WebReport
# lynx http://127.0.0.1:8080/JobRunner
# lynx http://127.0.0.1:8080/JavaBridge
# lynx http://127.0.0.1:8080/FileOptimizer
# lynx http://127.0.0.1:8080/FileSigner
# lynx http://127.0.0.1:8080/JavaMelody
Verificar a versão do Zabbix:
# zabbix_agentd -V
Ajuste o arquivo zabbix_agentd.conf:
# vim /etc/zabbix/zabbix_agentd.conf
- Alterar para o IP do Firewall as opções: "Server" e "ServerActive". Ex: :% s/21.17/XX.XX
- Alterar o Hostname para o os padrões do cliente. Ex: :% s/00000-clean-mst-01-7054/08573-demonstracao-mst-01-7054
Ajuste o arquivo tomcat_jmx_proxy.conf:
# vim /etc/ztc/tomcat_jmx_proxy.conf
- Substituir pelo IP do Tomcat. Ex: :% s/21.23/XX.XX
Altere a senha do root:
# passwd root
Reinicie a máquina:
# reboot
## BDP 1150
Acessar o VCenter: https://pr01-ger-vcsa01.atendenet.local/ ou https://sp01-ger-vcsa01.atendenet.local/
Ligue a máquina virtual do cliente e após execute os procedimentos abaixo:
Acesse o Console VMWare do servidor:
LAUNCH WEB CONSOLE > Informe usuário e senha (root - 123456):
# vim /etc/sysconfig/network-scripts/ifcfg-ens192
IPADDR="192.168.XX.XX" - Inserir IP informado no chamado
PREFIX="28"
GATEWAY="192.168.XX.XX" - Inserir IP do Firewall
DNS1="192.168.XX.XX" - Inserir IP do Firewall
# reboot
Após reiniciar a máquina, conectar via SSH com o IP INT_RT configurado no Firewall (porta 9032):
# vim /etc/resolv.conf
nameserver 192.168.XX.XX - Alterar para o IP do gateway
Ajustar nome e IP do Servidor:
# vim /etc/hosts
- Substituir o IP do Bdp. Ex: :% s/21.28/XX.XX
- Substituir código e nome do cliente. Ex: :% s/00000-clean-bdp-01-1150/08573-demonstracao-bdp-01-1150
# vim /etc/hostname
- Substituir código e nome do cliente. Ex: :% s/00000-clean-bdp-01-1150/08573-demonstracao-bdp-01-1150
Conferir a instalação do VMwareTools:
# ps aux | grep vm
- Ex: root 1194 0.0 0.1 153432 12424 ? Ss 15:24 0:00 /usr/bin/vmtoolsd
# reboot
Alterando os arquivos de configuração do servidor:
Com o usuário root:
# vim /var/lib/pgsql/11/data/pg_hba.conf
- Substituir o IP da rede (192.168.21.16/28) para o IP da “REDE” LAN passado no chamado.
- Deixar todos os IPS como trust, até que seja transferido de ambiente.
Alterar configurações conforme a planilha:
# vim /var/lib/pgsql/11/data/postgresql.prod
# vim /var/lib/pgsql/11/data/postgresql.mig
- max connections
- shared buffers
- temp buffers
- work mem - Alterar conforme arquivo que estiver editando (prod ou mig)
- maintance work_mem - Alterar conforme arquivo que estiver editando (prod ou mig)
- max worker processes
- max parallel workers per gather
- max parallel workers
- effective cacche_size
Substituir o arquivo postgresql.conf pelo arquivo postgresql.mig:
# cp /var/lib/pgsql/11/data/postgresql.mig /var/lib/pgsql/11/data/postgresql.conf
No pgAdmin:
- Adicionar o cliente (através do IP da interface de backup e na porta 65432) e conferir os TableSpaces , deverá existir: arquivo/expurgo/índice;
- Alterar o nome da base que estará como 00000_clean para o nome da base do cliente (01234_cliente);
- Conferir extensões, deverão existir as seguintes: btree_gist/pg_buffercache/pg_freespacemap/pg_stat_statements/postgis/postgis_sfcgal; (Caso alguma não exista, execute o SQL: create extension nomedaextensao;)
- Criar senhas para os usuários do banco: as senhas deverão conter caracteres especiais, letras maiúsculas e números. Para cada usuário será necessário criar uma senha, após criar e as salvar num txt, introduza as senhas nos usuários. (Login Roles > Properties > User Definition);
Ajustes do Backup (via SSH):
Com o usuário root, conferir se o IP da storage informado no chamado está configurado corretamente (fstab):
# vim /etc/fstab
Com o usuário root, conferir se está na versão 3.5 do script de backup:
# vim /root/bkp_remoto/bkp_remoto.sh
Com o usuário root conferir se o IP da storage informado no chamado está configurado corretamente (ip_stg_bkp=):
# vim /root/bkp_remoto/bkp_remoto.cfg
- Obs: No caso de ambientes compartilhados, deve-se alterar a variável dmp_max de 2 para 1.
Com o usuário root, ajustar o horário do backup (deixar comentado):
# crontab -e
Verificar a versão do Zabbix:
# zabbix_agentd -V
Ajuste o arquivo zabbix_agentd.conf:
# vim /etc/zabbix/zabbix_agentd.conf
- Alterar para o IP do Firewall as opções: "Server" e "ServerActive". Ex: :% s/21.17/XX.XX
- Alterar o Hostname para o os padrões do cliente. Ex: :% s/00000-clean-bdp-01-1150/08573-demonstracao-bdp-01-1150
Ajuste o arquivo pgsql.conf:
# vim /etc/ztc/pgsql.conf
- Informar a senha do usuário monitoramento (senha criada para o usuário do banco):
password=xxxxxx
- Alterar o nome da base:
database=00000_cliente
Obs: Em ambientes compartilhados, deve-se comentar a linha database.
Altere o tipo do equipamento:
# vim /root/gdt_agent/cfg/gdt_agent.cfg
- 2 Atende.Net
- 7 IPMSaude
Altere a senha do root:
# passwd root
Reinicie a máquina:
# reboot
Após o servidor reiniciar, deve-se ajustar as configurações do kernel, para isso execute o script:
# /root/kernelsetup.sh
Edite o arquivo /etc/sysctl.conf e substitua as informações apresentadas pelas existentes:
# vim /etc/sysctl.conf
- Ex: vm.swappiness=0
vm.dirty_ratio=10
vm.dirty_background_ratio=5
vm.nr_hugepages=1263
kernel.shmmax=4096004096
kernel.shmall=1000001
kernel.sem=250 32000 100 128
Aplique as configurações:
# sysctl -p
Ative o uso de “memórias grandes”:
# vim /var/lib/pgsql/11/data/postgresql.conf
- ALtere: huge_pages = try -> huge_pages = on
Reinicie o banco com as novas configurações. Se nenhum erro for apresentado, tudo ocorreu bem:
# systemctl restart postgresql-11.service
Reinicie o servidor para garantir que as configurações estão corretas:
# reboot
- [`Voltar`](../README.md)